Fraude vía SMS: la guía para detectarlo y prevenirlo
Entiende los principales tipos de fraude vía SMS en 2026 y las medidas concretas que las empresas y los operadores móviles pueden tomar para detectarlos y prevenirlos, mientras descubres qué revelan las últimas tendencias de fraude y seguridad sobre los patrones actuales de fraude.
El fraude vía SMS les cuesta miles de millones de dólares al año a empresas y consumidores, y cada vez es más difícil detectarlo. Se proyecta que las pérdidas globales por fraude por SMS alcancen los 71 mil millones de dólares en 2026, incluso cuando la industria invierte más que nunca en defensas. Al mismo tiempo, la naturaleza del fraude por SMS está cambiando: las campañas de smishing impulsadas por IA ahora alcanzan tasas de clic de hasta 54%, y el fraude de SMS pumping, en el que los defraudadores agotan los presupuestos de SMS de las empresas inundando los endpoints de verificación con números falsos, se ha convertido en la amenaza más grave para el ecosistema de SMS A2P.
Esta guía cubre los principales tipos de fraude por SMS, cómo detectarlos antes de que causen daños y las medidas específicas que las empresas y los operadores móviles pueden tomar para prevenirlos.
¿Qué es el fraude vía SMS?
El fraude SMS ocurre cuando actores maliciosos hacen un uso indebido de los SMS para engañar a personas u organizaciones con fines económicos u otros objetivos. Los defraudadores explotan las vulnerabilidades de la infraestructura de SMS, la psicología humana y los sistemas empresariales para robar datos personales, agotar presupuestos de SMS o manipular las estructuras de ingresos de las redes móviles.
El fraude por SMS está tan extendido porque los SMS siguen siendo uno de los canales de comunicación más accesibles a nivel mundial. Funcionan en prácticamente cualquier tipo de teléfono, se entregan y abren casi al instante y transmiten una sensación inherente de legitimidad, que es precisamente lo que aprovechan los defraudadores. A pesar de la adopción continua de múltiples canales de comunicación, los SMS siguen siendo un canal fundamental para las organizaciones de todas las regiones. En 2025, los SMS representaron el 62% del tráfico en nuestra plataforma.
Lo que ha cambiado en 2026 es la sofisticación de los ataques. Las pérdidas por fraude están disminuyendo en términos de dólares, pero eso no significa que el problema se esté resolviendo. Esto refleja que las herramientas de seguridad impulsadas por IA están detectando más ataques, mientras que los defraudadores evolucionan sus métodos al mismo tiempo: usan IA para personalizar los ataques, automatizan el SMS pumping a escala industrial y organizan campañas de smishing en cientos de miles de dominios fraudulentos.
Nuestro reporte de tendencias de fraude y seguridad muestra que este cambio no es solo teórico: los mensajes dañinos detectados en nuestra plataforma aumentaron un 77% en 2025, los bloqueos de phishing crecieron un 94% y la detección de fraude impulsada por IA aumentó un 71%, lo que significa que los defraudadores están escalando sus operaciones más rápido, incluso mientras las defensas se vuelven más automatizadas. Cada mensaje dañino detectado representa un cliente protegido. Una posible estafa, intento de phishing o interacción fraudulenta identificada y detenida antes de que pudiera causar daño.
Tipos de fraude SMS
Los delincuentes explotan los SMS de muchas maneras. El Mobile Ecosystem Forum ha identificado 14 tipos distintos de fraude por SMS, organizados en cuatro categorías: robo de identidad, robo de datos, manipulación de redes y explotación comercial. A continuación, se presentan los más importantes.
1. Smishing (phishing vía SMS)
El smishing es un tipo de fraude en el que los delincuentes envían mensajes SMS diseñados para engañar a los destinatarios y conseguir que revelen información personal o financiera, incluidos datos confidenciales como números de tarjetas de crédito, números de seguridad social y números de cuenta, hagan clic en enlaces maliciosos o descarguen malware. Es el equivalente del phishing por correo electrónico en SMS y, cada vez más, es la forma dominante de phishing móvil.
Según los datos de nuestra plataforma, el phishing representó el 49% de todos los mensajes dañinos bloqueados en 2025, y la detección de URL, junto con la detección de imágenes impulsada por IA, cobró cada vez más importancia a medida que las campañas de phishing ocultaban contenido malicioso en enlaces e imágenes.
El 70% de todos los ataques de phishing móvil ahora se realizan mediante SMS y las estafas originadas por SMS aumentaron un 40% interanual en 2025. Un mensaje de smishing normalmente suplanta la identidad de una marca de confianza, como un banco, un servicio de entrega de paquetes, una autoridad fiscal o una agencia gubernamental, y crea una sensación de urgencia para impulsar a la víctima a actuar sin pensar.
Los ataques sofisticados utilizan ingeniería social: los defraudadores investigan a sus objetivos en redes sociales y bases de datos filtradas para crear mensajes que parezcan personales y legítimos. El destinatario ve el nombre de su banco en el identificador del remitente, una referencia a una transacción reciente y un enlace que parece exactamente la página de inicio de sesión de su banco.
Smishing impulsado por IA: la amenaza de 2026
La evolución más importante del smishing es el uso de IA para generar y personalizar ataques a gran escala en distintas plataformas de mensajería. Entre los principales avances de 2026 se encuentran:
- Personalización con IA: los defraudadores utilizan bases de datos filtradas y datos de redes sociales para generar mensajes que hacen referencia a nombres reales, detalles de cuentas y actividad reciente, lo que hace que sean prácticamente indistinguibles de las comunicaciones legítimas.
- SMS generados con deepfakes: mensajes generados por IA que imitan el estilo de escritura de contactos conocidos, lo que permite realizar estafas como «Hola, mamá/papá» y «Número equivocado».
- Redes criminales a escala industrial: grupos como Smishing Triad operan utilizando más de 100,000 dominios fraudulentos, y cambian su infraestructura más rápido de lo que las listas de bloqueo pueden mantenerse actualizadas.
- Escalada multicanal: el 41% de los incidentes de phishing ahora involucra SMS combinados con llamadas de voz o correo electrónico para aumentar la credibilidad.
2. Fraude de SMS pumping (tráfico inflado artificialmente / AIT)
El fraude de SMS pumping, también conocido como Artificially Inflated Traffic (AIT), fraude de tarificación de SMS o fraude de reparto de ingresos internacional (IRSF), es un tipo de fraude en el que los delincuentes generan artificialmente grandes volúmenes de mensajes SMS para extraer ingresos del presupuesto de SMS de una empresa. A diferencia del smishing, el SMS pumping ataca directamente a las empresas, no a los consumidores.
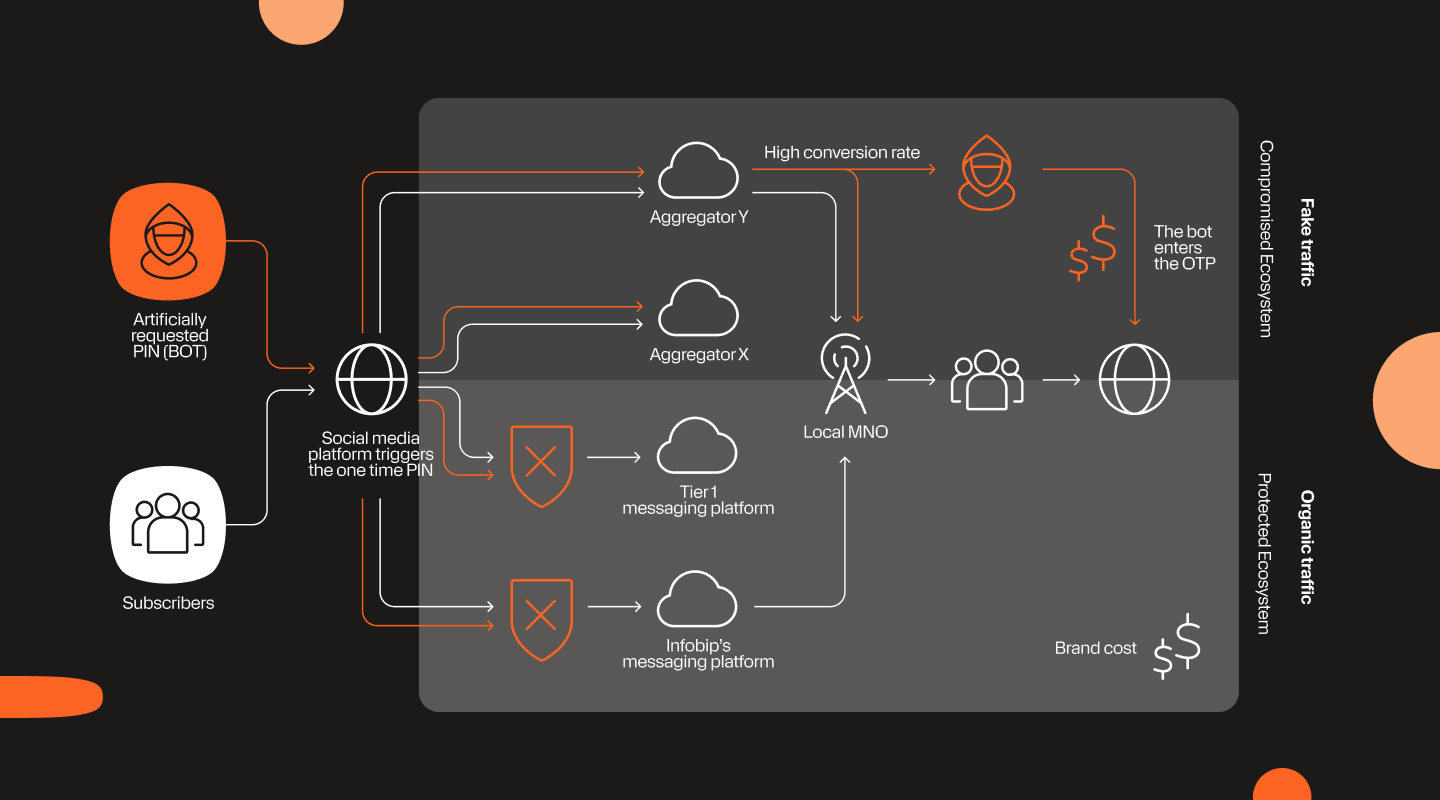
Cómo funciona el fraude de SMS pumping: paso a paso
- El defraudador establece un acuerdo de reparto de ingresos con un operador de tarifa premium o un operador de red móvil (MNO). Este es el motor financiero del fraude: el MNO acepta pagarle al defraudador una parte de los ingresos por cada mensaje SMS entregado a números de su red.
- El defraudador identifica un endpoint de la empresa, normalmente un flujo de OTP basado en SMS, una verificación telefónica o un proceso de registro de cuenta en un sitio web o una aplicación.
- Los scripts de bots inundan el endpoint con números de teléfono falsos. Son números reales registrados en el MNO de tarifa premium, por lo que los mensajes efectivamente se entregan y activan el reparto de ingresos. El bot puede utilizar rangos de números consecutivos o rotar entre números para evitar la detección mediante límites de frecuencia.
- La empresa paga por cada mensaje enviado, no por cada mensaje verificado. Cada mensaje OTP enviado se factura a la tarifa estándar de SMS A2P, independientemente de que un usuario real haya introducido el código.
- El defraudador recibe la parte de los ingresos del MNO. La empresa absorbe todo el costo; el defraudador y el MNO se reparten los ingresos de A2P. Los defraudadores pueden generar miles de solicitudes de OTP falsas por minuto.
3. Suplantación de SMS
La suplantación de SMS cambia la información del remitente de un mensaje de texto para que el destinatario vea un nombre o número elegido por el remitente, en lugar de su número real. Mostrar un nombre en lugar de un número no es ilegal. Entre los usos legítimos se encuentran los mensajes de servicio enviados masivamente y las alertas de emergencia de organismos gubernamentales.
El problema surge cuando los defraudadores utilizan la suplantación para hacerse pasar por marcas de confianza como parte de campañas de smishing. Al suplantar el identificador del remitente de un banco, una empresa de entregas o un empleador, hacen que sus mensajes falsos aparezcan en el mismo hilo de SMS que los mensajes legítimos de ese remitente, lo que añade una capa de credibilidad al ataque. Los destinatarios deben tratar con precaución cualquier mensaje de un remitente desconocido. Una variante común consiste en falsificar mensajes de confirmación de pago para facilitar fraudes de compras de alto valor en plataformas de compraventa.
4. SIM swapping
El SIM swapping o intercambio de la SIM ocurre cuando los defraudadores abusan del proceso legítimo de transferencia de una tarjeta SIM para tomar el control del número móvil de una víctima. Al contactar al operador móvil de la víctima y utilizar ingeniería social o datos personales filtrados para hacerse pasar por el titular de la cuenta, el defraudador convence al operador de transferir el número a una tarjeta SIM que controla.
Una vez transferido el número, el defraudador intercepta todas las llamadas y los SMS enviados a ese número, incluidos los códigos de autenticación de dos factores (2FA) necesarios para acceder a su cuenta bancaria, correo electrónico y otras cuentas. El teléfono de la víctima simplemente deja de recibir señal.
En 2026, los operadores móviles normalmente requieren autorización para transferir un número; un PIN o una verificación en tienda antes de procesar un cambio de SIM, lo que dificulta los ataques. Las empresas pueden acceder a la detección de SIM swapping mediante la API de red SIM Swap proporcionada por Infobip y, en 2025, esta representó la mayoría de todas las interacciones con Network APIs, según el Fraud & Security Report 2026. Una vez implementada, las empresas pueden recibir información en tiempo real cuando la SIM de un cliente ha sido cambiada recientemente, lo que les permite bloquear los intentos de autenticación hasta volver a verificar al titular de la cuenta.
5. SMS trashing
El SMS trashing es un fraude llevado a cabo por agregadores de SMS deshonestos. Los mensajes se aceptan de una empresa emisora y se cobran a precio completo, pero en lugar de entregarse al número móvil del destinatario, se descartan en la plataforma del agregador. El agregador cobra a la empresa la tarifa A2P completa sin pagar la tarifa de entrega al operador móvil, ya que la entrega nunca se realizó.
La empresa ve los mensajes marcados como enviados, pero las tasas de entrega y las métricas de interacción disminuyen silenciosamente. El SMS trashing fue identificado como un tipo de fraude emergente importante por el Mobile Ecosystem Forum en 2021 y sigue siendo una preocupación para las empresas que utilizan rutas de agregadores de menor calidad o no verificadas.
6. Rutas grises y SIM boxes
Las rutas grises son vías por las que los mensajes SMS A2P, que deberían cobrarse a tarifas comerciales, se desvían a través de una infraestructura más económica de persona a persona (P2P). Esto permite que operadores móviles o agregadores deshonestos ofrezcan precios inferiores a los de las rutas legítimas y eviten pagar las tarifas de mercado acordadas a los operadores que realmente entregan los mensajes.
Existen tres tipos principales de rutas grises:
- De operador a operador: un operador deshonesto disfraza el tráfico comercial A2P como P2P mediante un acuerdo de roaming, evitando los cargos A2P.
- Enrutamiento mediante agregadores A2P: un operador utiliza un agregador local para enrutar el tráfico mediante conexiones SMPP (Short Message Peer-to-Peer) más económicas, evitando las tarifas internacionales premium de A2P.
- SIM boxes: dispositivos físicos cargados con tarjetas SIM P2P prepagadas que se utilizan para enrutar tráfico A2P a precios P2P. La diferencia de costo, que puede ser considerable, se convierte en margen puro para el defraudador.
Las rutas grises siguen siendo un problema en 2026, incluso en mercados con registro A2P 10DLC (el marco de registro de remitentes en Estados Unidos). El registro reduce las oportunidades de utilizar rutas grises para remitentes registrados, pero el tráfico no registrado y las rutas internacionales siguen siendo vulnerables. Para las empresas, el impacto práctico se traduce en menor calidad de entrega, menor cumplimiento normativo (los mensajes pueden no incluir avisos legales) e identificadores de remitente poco confiables.
7. Spam en SMS
El spam por SMS consiste en mensajes comerciales no solicitados enviados a gran escala a números móviles, normalmente sin consentimiento. Un informe de 2026 reveló que los estadounidenses reciben más de 19 mil millones de mensajes de spam al mes.
Además de ser una molestia, el spam por SMS deteriora la confianza general en los SMS como canal y viola las leyes de cumplimiento en prácticamente todas las jurisdicciones. A medida que las medidas contra el spam en llamadas de voz han mejorado, los spammers se han trasladado cada vez más a los SMS. La defensa práctica depende principalmente de los operadores móviles y sus firewalls de SMS, más que de los destinatarios individuales.
El impacto del fraude por SMS
El fraude por SMS genera pérdidas en todo el ecosistema móvil: consumidores, empresas y operadores móviles asumen costos.
Para los consumidores, el impacto va desde pérdidas económicas por smishing y toma de control de cuentas hasta el robo de identidad después de ataques de SIM swapping. La Comisión Federal de Comercio de Estados Unidos reportó 470 millones de dólares en pérdidas por estafas mediante mensajes de texto en 2024, cinco veces más que lo reportado en 2020. Para las empresas, el SMS pumping es la amenaza financiera más directa. El costo llega de manera invisible, a través de facturas de SMS infladas, y a menudo solo se detecta después de que ya se ha realizado un gasto considerable.
Para las empresas que utilizan OTP por SMS a gran escala, una sola campaña de SMS pumping no detectada puede generar decenas de miles de dólares en cargos fraudulentos en cuestión de horas.
Para los operadores móviles y la industria de las telecomunicaciones, la Encuesta global de pérdidas por fraude de CFCA estimó que los ingresos globales de telecomunicaciones perdidos por fraude alcanzaron los 41.82 mil millones de dólares en 2025, frente a los 38.95 mil millones de dólares de 2023. Las rutas grises, las SIM boxes y las estructuras de reparto de ingresos por fraude debilitan la economía legítima del ecosistema de SMS A2P, lo que provoca precios más altos para los remitentes legítimos y una menor calidad de entrega en general.
Más allá de las pérdidas financieras directas, el fraude por SMS erosiona la confianza en el propio canal. A medida que los consumidores aprenden a desconfiar de los mensajes SMS, la efectividad de las comunicaciones empresariales legítimas, como las notificaciones de entrega, los códigos OTP y los recordatorios de citas, disminuye.
Cómo detectar y prevenir el fraude SMS
La detección temprana es la diferencia entre una anomalía menor y una pérdida financiera importante. Cada tipo de fraude deja señales diferentes; saber qué buscar y dónde hacerlo es la primera línea de defensa.
Cómo detectar el fraude por SMS: principales señales según el tipo
El fraude por SMS no se anuncia por sí solo. Las señales varían según el tipo de fraude y muchas pasan desapercibidas hasta que el daño ya está hecho. A continuación se presentan los principales indicadores de cada categoría.
- SMS pumping: un aumento repentino en el volumen de SMS enviados sin un incremento equivalente en registros o conversiones de usuarios es la señal más clara. Presta atención a tasas bajas de conversión de OTP (por debajo del 20%), tráfico concentrado en códigos de país inusuales, picos de solicitudes fuera del horario habitual, rangos de números consecutivos en solicitudes de OTP y múltiples solicitudes desde la misma IP o huella digital del dispositivo. Para cuando estos indicadores aparecen en una factura, una campaña puede ya haber costado miles de dólares. Infobip Signals está diseñado específicamente para detectar estos patrones en tiempo real y marcar el tráfico anómalo antes de que se convierta en un problema de facturación.
- Smishing: para las empresas, la señal suele ser entrante: tickets de soporte de clientes que reportan mensajes sospechosos que parecen provenir de tu identificador de remitente, que señalan actividad sospechosa en sus cuentas, o empleados que reportan mensajes SMS que suplantan a equipos internos (TI, RR. HH., finanzas). Las alertas por reutilización de credenciales y los picos inusuales de inicios de sesión después de un volumen elevado de entregas de SMS también pueden indicar que hay una campaña de smishing dirigida a tu marca.
- Suplantación de SMS: la suplantación suele hacerse evidente a través de las quejas de los clientes. Si los destinatarios reportan recibir mensajes que aparecen en el mismo hilo de SMS que tus mensajes legítimos, pero con contenido inesperado, tu identificador de remitente está siendo suplantado. Monitorear las menciones de tu marca y mantener un canal para que los clientes reporten incidentes ayuda a detectarlo a tiempo.
- SIM swapping: representa una amenaza importante para las empresas que han tardado en implementar soluciones de detección de SIM swapping. El usuario real pierde la señal y ya no puede recibir códigos OTP, mientras que el atacante los intercepta. Los servicios de detección de SIM swapping monitorean los cambios en el registro IMSI y pueden alertar en tiempo real cuando la SIM de un cliente ha sido transferida recientemente.
- Rutas grises y SMS trashing: se manifiestan como un deterioro de las métricas de entrega: mayores tasas de mensajes no entregados, tiempos de entrega inconsistentes o mensajes marcados como enviados que nunca llegan a los destinatarios. Si las tasas de entrega disminuyen inesperadamente sin una explicación relacionada con la red, es probable que exista un problema de enrutamiento deshonesto.
- Spam por SMS: para los operadores móviles, la señal son anomalías en los patrones de tráfico a nivel de red: volúmenes inusualmente altos de un solo remitente, altas tasas de quejas o tráfico que evita el registro A2P habitual. Para las empresas, recibir quejas de spam de sus propios suscriptores puede indicar que su identificador de remitente o sus rutas están siendo utilizados de forma indebida.
Cómo prevenir el fraude vía SMS
Una prevención eficaz requiere defensas por capas: ninguna medida por sí sola detiene todos los tipos de fraude. Las siguientes medidas cubren todo el espectro del fraude por SMS, desde ataques a nivel de infraestructura hasta la ingeniería social.
1. Protege tu infraestructura de envío de SMS
Los fundamentos de la prevención del fraude por SMS se encuentran en el nivel de infraestructura: los límites de frecuencia, la detección de bots y el fortalecimiento de las API se aplican a distintos tipos de fraude, pero son especialmente importantes para detener el SMS pumping y los envíos masivos no autorizados.
- Límites de frecuencia: establece límites adecuados por número, IP y huella digital del dispositivo en los endpoints que activan el envío de SMS. Los usuarios legítimos rara vez solicitan más de uno o dos OTP en un periodo corto, por lo que las solicitudes repetidas por encima de ese umbral pueden restringirse de forma segura. Aplica un retroceso exponencial cuando se superen los límites.
- Detección de bots: implementa análisis de comportamiento y huellas digitales de dispositivos en cada endpoint que active un envío de SMS: formularios de registro, flujos de OTP y páginas de restablecimiento de contraseña. Los CAPTCHA tradicionales son cada vez menos eficaces. Los bots modernos equipados con IA pueden resolver desafíos visuales más rápido que los humanos, y servicios como 2Captcha automatizan eludir CAPTCHA a bajo costo. Las alternativas más eficaces a CAPTCHA incluyen análisis de comportamiento invisible, huellas digitales de dispositivos y puntuación de bots impulsada por IA, que detienen a los bots sin añadir fricción para los usuarios reales.
- Seguridad de las API: trata las API de envío de SMS como endpoints financieros. Aplica listas de IP permitidas para las llamadas de servidor a servidor, exige OAuth para las integraciones del lado del cliente, rota las claves de API según un calendario definido y registra todas las llamadas: los patrones anómalos suelen ser la primera señal de un fraude en curso.
2. Verifica los números de teléfono antes de enviar
Una API de consulta de números ejecutada antes de cualquier envío de SMS te permite filtrar los tipos de números que se explotan con mayor frecuencia en el fraude por SMS:
- Números de tarifa premium registrados en operadores que comparten ingresos: el motor financiero del SMS pumping.
- Números desechables y virtuales generados específicamente para activar envíos de OTP a gran escala.
- Números que no coinciden con la ubicación declarada por el usuario o con el contexto del registro.
Las restricciones geográficas permiten hacer esto: limita el envío de SMS a los países donde tu empresa realmente tiene usuarios. Una lista de países permitidos es más sólida que una lista de bloqueo y elimina la mayoría del riesgo proveniente de rangos de números con alto nivel de fraude mediante un solo control.
3. Protégete contra el smishing y la ingeniería social
El smishing ataca a las personas, no a los sistemas. La prevención en este caso combina buenas prácticas de autenticación, educación de los usuarios y monitoreo de la marca.
- Reduce la exposición a OTP por SMS: los OTP por SMS son aceptables para la mayoría de los niveles de riesgo, pero las alternativas resistentes al phishing (FIDO2, llaves de seguridad físicas y aplicaciones de autenticación) deben utilizarse para accesos privilegiados y transacciones de alto valor en las que el SIM swapping o el smishing podrían provocar la toma de control de una cuenta.
- Capacita a los empleados: las campañas de smishing suelen suplantar a equipos internos como soporte de TI, RR. HH. y finanzas. Los empleados deben conocer las señales de alerta y contar con una forma clara y sencilla de reportar mensajes sospechosos.
- Verifica antes de actuar: comunica a clientes y empleados que siempre deben verificar las solicitudes inesperadas mediante un segundo canal: llama al número que aparece en el sitio web oficial, no al que aparece en el mensaje.
- Monitorea tu identificador de remitente: establece un canal para que los clientes reporten mensajes sospechosos que parezcan provenir de tu marca. Los identificadores de remitente suplantados se detectan más rápido mediante reportes de clientes que a través de sistemas internos.
- Gestión de dispositivos móviles (MDM): para dispositivos corporativos, MDM proporciona una capa adicional mediante filtrado de DNS administrado y controles de aplicaciones que pueden bloquear infraestructura de smishing conocida.
4. Protégete contra el SIM swapping
El SIM swapping ataca directamente la capa de autenticación: una vez transferido un número, el atacante intercepta todos los SMS enviados a él, incluidos los códigos OTP.
- Utiliza servicios de detección de SIM swapping: úsalos para alertar a tus sistemas cuando corresponda y detectar si la SIM de un cliente ha sido cambiada recientemente. Bloquea o eleva el nivel de autenticación de cualquier cuenta en la que se haya detectado un cambio de SIM dentro de un periodo definido.
- Exige una verificación adicional para acciones de alto riesgo: si se detecta un cambio de SIM, exige autenticación adicional (mediante una aplicación, correo electrónico o verificación de identidad) antes de permitir el acceso a funciones confidenciales de la cuenta.
- Informa a los usuarios: educa a tus clientes sobre cómo tomar las medidas de seguridad adecuadas. También comparte información sobre los ataques de fraude que estén ocurriendo y dónde pueden encontrar esta información.
5. Utiliza rutas de SMS verificadas y monitorea la calidad de entrega
Las rutas grises afectan principalmente la calidad de los mensajes, la capacidad de entrega y el cumplimiento normativo. Pueden introducir variaciones en el rendimiento de entrega, evitar requisitos de registro de operadores y hacer que las estructuras de costos sean menos predecibles.
- Utiliza agregadores registrados y verificados o rutas directas: trabaja únicamente con proveedores de SMS que operen mediante rutas A2P legítimas y prácticas de enrutamiento transparentes o, cuando sea posible, utiliza conexiones directas con operadores. Esto reduce la exposición a ineficiencias de enrutamiento y mejora la consistencia de la entrega.
- Monitorea continuamente las tasas de entrega: una disminución en las tasas de entrega o un aumento de mensajes no entregados sin una explicación clara relacionada con la red puede indicar problemas de enrutamiento. Establece métricas de referencia de entrega y configura alertas ante desviaciones.
- Registro de remitentes A2P: en mercados con marcos de registro de remitentes, como A2P 10DLC en Estados Unidos, registra todos los remitentes. Esto mejora la capacidad de entrega del tráfico legítimo y ayuda a cumplir los requisitos de los operadores.
6. Monitoreo en tiempo real y alertas automatizadas
El monitoreo manual no es suficiente a gran escala. Las alertas automatizadas sobre las siguientes métricas te dan el margen de respuesta necesario para intervenir antes de que el fraude se convierta en un costo o un problema de confianza importante:
- Volumen de SMS enviados que supera un umbral definido dentro de un periodo móvil.
- Tasa de conversión de OTP que cae por debajo de un umbral definido (por ejemplo, 20%).
- Gasto en SMS que alcanza un porcentaje definido del presupuesto mensual antes de finalizar el periodo.
- Concentración inusual del tráfico saliente en códigos de país específicos.
- Tasa de entrega que cae por debajo de la línea base sin una explicación relacionada con la red.
- Aumento de los reportes de clientes sobre mensajes inesperados o sospechosos provenientes de tu identificador de remitente.
Cómo Infobip detecta y protege contra el fraude SMS
Infobip opera dos capas complementarias de protección contra el fraude por SMS: un firewall de SMS para operadores móviles e Infobip Signals para empresas que utilizan SMS a gran escala.
El firewall de SMS de Infobip opera a nivel de red y protege a los operadores móviles y sus suscriptores. Se conecta a una base de datos que se actualiza continuamente con números y URL maliciosos, utiliza machine learning para detectar amenazas de forma proactiva y ofrece respuestas automatizadas ante amenazas identificadas, incluido el análisis de reputación de MSISDN y la detección de SIM boxes. El firewall ha demostrado tasas de falsos positivos inferiores al 0.1% en implementaciones de producción. El firewall de SMS de Infobip fue el primero de la industria en detectar un tipo de fraude previamente desconocido que se estaba propagando a nivel mundial, al identificar un patrón de tráfico inusual que evitaba los cargos internacionales por mensajes mediante una aplicación de terceros. Se informó a los operadores móviles y se actualizó el firewall para bloquear automáticamente el patrón.
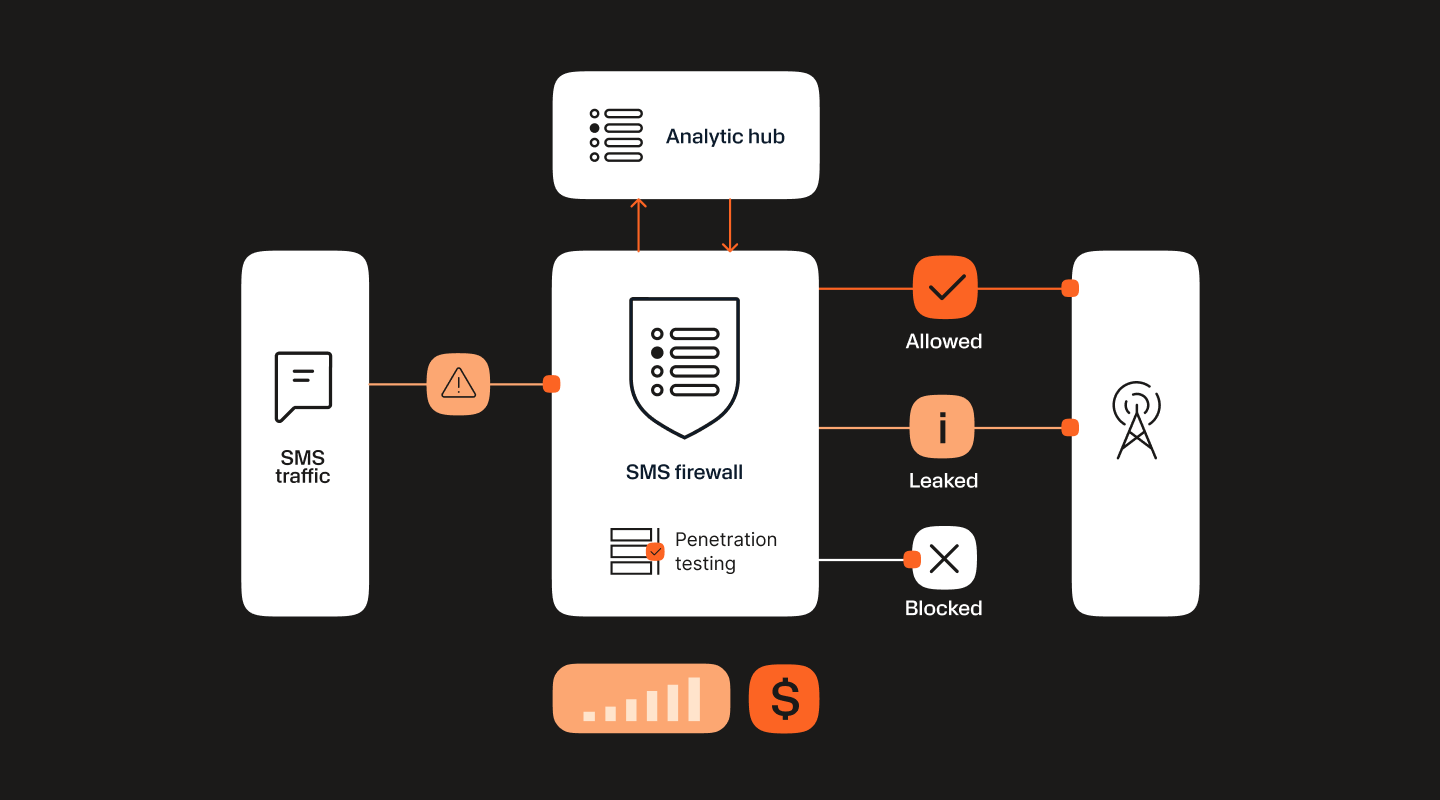
Según los datos del Reporte de Fraude y Seguridad de Infobip, el tráfico bloqueado por el firewall de SMS aumentó un 27% interanual en 2025. Este aumento refleja el crecimiento continuo del tráfico fraudulento y no autorizado en las redes de operadores móviles, incluida la actividad de SMS mediante rutas grises que evita los canales oficiales de facturación, el tráfico de OTP inflado artificialmente y campañas de spam y phishing cada vez más sofisticadas.
Además de un firewall de SMS, también utilizamos una solución sencilla y lista para usar llamada Infobip Signals, que combina distintos métodos para detectar y detener el fraude, especialmente en el tráfico de OTP. Comprueba patrones y comportamientos inusuales, utiliza análisis de datos para evaluar riesgos y emplea machine learning para bloquear el tráfico falso mientras ocurre.
Puedes ver una descripción general de Signals en este video:
Next, el minorista de moda del Reino Unido, implementó Infobip Signals para proteger sus flujos de OTP por SMS de alto volumen, con aproximadamente 175,000 mensajes artificiales bloqueados al mes y sin interrupciones en las comunicaciones legítimas con sus clientes.
El futuro de la prevención del fraude SMS
La tendencia general del fraude por SMS en 2026 es de menores pérdidas, mayor sofisticación y una adaptación equivalente del panorama de prevención. Las pérdidas por fraude están disminuyendo en términos agregados, no porque los ataques hayan desaparecido, sino porque las herramientas de detección, los estándares de la industria y la presión regulatoria están empezando a ponerse al día con los defraudadores.
La detección impulsada por IA se está convirtiendo en el estándar básico. Así como los defraudadores utilizan IA para personalizar el smishing a gran escala, los proveedores de seguridad y los operadores móviles están implementando IA para detectar anomalías en tiempo real, analizar comportamientos y reconocer patrones de tráfico. La carrera tecnológica se intensifica en ambos lados, pero las herramientas de detección, incluidos los firewalls de SMS a nivel de operador y el monitoreo de tráfico empresarial, ahora son lo suficientemente sofisticadas como para detectar tipos de fraude que habrían pasado desapercibidos hace un par de años.
Los datos de nuestra plataforma muestran un crecimiento del 71% en la detección de fraude impulsada por IA en 2025. Dentro de esta capa, la detección de imágenes creció un 628% en un solo año y la detección de texto aumentó un 59%.
Los métodos de autenticación alternativos y complementarios se están convirtiendo en el nuevo estándar. Para la mayoría de los casos de uso orientados al consumidor con niveles de riesgo moderados, los OTP por SMS siguen siendo ampliamente utilizados y aceptables, pero las empresas deben evaluar dónde se encuentran dentro de su estrategia de autenticación y reemplazarlos cuando el perfil de riesgo lo requiera. NIST y otros organismos de estandarización llevan varios años dejando de recomendar los OTP por SMS para aplicaciones de alta seguridad, debido a las vulnerabilidades asociadas al SIM swapping y al smishing. En 2026, este cambio se está acelerando. Las alternativas resistentes al phishing, como las passkeys FIDO2, las llaves de seguridad físicas y las aplicaciones de autenticación, se están convirtiendo en el estándar para el acceso privilegiado y las transacciones de alto valor.
La defensa colectiva de la industria se está fortaleciendo. El GSMA Fraud and Security Group (FASG), i3Forum y los reguladores nacionales de telecomunicaciones están coordinando cada vez más el intercambio de inteligencia sobre fraude, los estándares comunes para firewalls de SMS y la inspección de contenido a nivel de operador. La Ley sobre la lucha contra los abusos en las comunicaciones electrónicas de Polonia, que exige a los operadores bloquear el smishing y la suplantación de identificadores de remitente, es un ejemplo de la dirección legislativa que están siguiendo otros mercados.
La prevención está pasando de ser reactiva a proactiva. Las empresas y los operadores mejor preparados para este entorno son aquellos que consideran la prevención del fraude por SMS una disciplina continua: combinan controles técnicos, monitoreo en tiempo real, concientización del personal y colaboración con la industria, en lugar de tratarla como una casilla de cumplimiento que se revisa una vez al año.
Lo que revela el Reporte de Tendencias de Fraude y Seguridad 2026 sobre las amenazas actuales
- El tráfico dañino sigue creciendo. En 2025, los mensajes dañinos aumentaron considerablemente, con el phishing como la categoría bloqueada dominante y la detección impulsada por IA como una parte cada vez más importante de la estrategia de defensa.
- Los firewalls hacen más que bloquear. Los firewalls de SMS continuaron protegiendo las redes móviles contra rutas grises, fraude mediante SIM boxes, spam y tráfico sin licencia, al mismo tiempo que ayudaron a los operadores a recuperar ingresos provenientes de abusos bloqueados.
- Signals detecta antes las interacciones fraudulentas con OTP. Infobip Signals detectó comportamientos sospechosos relacionados con OTP en tiempo real, ayudando a las empresas a detener el tráfico inflado artificialmente antes de que llegara a los sistemas de facturación y operaciones.
- Las Network APIs añaden una capa de confianza más sólida. La detección de SIM Swap y Number Verification proporcionaron a las empresas señales adicionales para identificar sesiones de riesgo antes de que los clientes llegaran al paso del OTP.
- La autenticación está avanzando más allá de los SMS. Authenticate amplió la entrega de OTP a través de Voice, WhatsApp, RCS, Viber, Kakao y Zalo, lo que ofrece a las empresas más flexibilidad al crear flujos de autenticación resilientes.
- La regulación está acelerando el cambio. Mercados como Emiratos Árabes Unidos y Filipinas están impulsando a los bancos a alejarse de los OTP exclusivamente por SMS y adoptar una autenticación multicanal más sólida.
FAQs about SMS fraud
El fraude por SMS es cualquier uso indebido de los SMS para engañar a personas u organizaciones con fines económicos o para obtener algún otro beneficio. Incluye ataques dirigidos a consumidores, como el smishing (phishing mediante SMS) y la suplantación de identidad, así como ataques dirigidos a empresas, como el SMS pumping, las rutas grises y el SMS trashing. Los defraudadores explotan los SMS porque son universalmente accesibles, se abren casi al instante y transmiten una sensación inherente de legitimidad.
Los tipos más comunes son el smishing (mensajes SMS fraudulentos diseñados para robar credenciales o instalar malware), el SMS pumping / AIT (bots que inundan los endpoints de OTP para generar cargos fraudulentos), la suplantación de SMS (falsificar el identificador del remitente para hacerse pasar por marcas de confianza), el SIM swapping (tomar el control de un número móvil para interceptar códigos OTP) y las rutas grises (desviar tráfico A2P a través de canales no autorizados y más económicos).
Las señales más claras son: un aumento repentino en el volumen de SMS enviados sin un crecimiento correspondiente de usuarios; una tasa de conversión de OTP por debajo de un umbral definido, por ejemplo, del 20% (códigos enviados pero nunca verificados); una concentración inusual del tráfico en determinados códigos de país; y picos de solicitudes fuera del horario habitual. La mayoría de las empresas solo descubren el fraude cuando detectan un aumento inesperado en la factura de su proveedor de SMS, momento en el que el costo ya se ha acumulado.
El smishing es un ataque de ingeniería social: un SMS fraudulento engaña al destinatario para que revele información o haga clic en un enlace malicioso. La suplantación de SMS es el método técnico que suele utilizarse para facilitar el smishing: cambia el identificador del remitente para que el mensaje parezca provenir de una marca de confianza. La suplantación es la herramienta; el smishing es el ataque. No todo el smishing utiliza suplantación, y no toda suplantación se utiliza con fines fraudulentos.
Se proyecta que las pérdidas globales por fraude por SMS alcancen los 71 mil millones de dólares en 2026. Para cada empresa, los costos del SMS pumping varían considerablemente, desde miles hasta millones de dólares, dependiendo de la escala del ataque y de la rapidez con la que se detecte. La mayoría de las empresas solo descubren el costo cuando detectan un aumento inesperado en la factura de su proveedor de SMS.
Infobip ofrece dos capas de protección: un firewall de SMS para operadores móviles, que detecta y bloquea el tráfico fraudulento a nivel de red; e Infobip Signals para empresas, que monitorea los patrones del tráfico de OTP en tiempo real, bloquea automáticamente el SMS pumping y el AIT antes de que se generen cargos, y proporciona alertas para los equipos de operaciones y finanzas.