Servidores de aprovisionamiento y verificación de números basada en SIM: lo que todo operador móvil debe saber
Los servidores de aprovisionamiento ya no son opcionales y la verificación de números basada en SIM se perfila como una alternativa clara a los códigos OTP vía SMS. En esta guía, descubre en qué consisten estas soluciones, quiénes ya las están implementando y por qué las empresas deben actuar ahora.
Las redes móviles autentican a sus abonados miles de millones de veces al día. Cada vez que un teléfono se conecta a una antena celular, se registra en la red o inicia una sesión de datos por paquetes, la red verifica que la tarjeta SIM del dispositivo sea legítima. Este proceso ocurre de forma silenciosa y constante, a una escala que ningún proveedor externo de autenticación puede igualar.
Sin embargo, durante años, esta capacidad permaneció dentro de la red. La información de que una SIM específica está presente en un dispositivo determinado, la prueba de identidad más confiable que tienen las redes móviles, nunca estuvo disponible como un servicio que los operadores pudieran comercializar ni que las empresas pudieran integrar.
Eso está cambiando. Dos avances están convergiendo para transformar la forma en que funciona la autenticación de usuarios móviles. El primero es el Entitlement Configuration Server (ECS), el componente del servidor de aprovisionamiento que gestiona los derechos de acceso a los servicios mediante autenticación basada en SIM. El segundo es la verificación de números basada en SIM (también conocida como Phone Number Verification o Number Verification v2), que lleva la autenticación basada en SIM al proceso de verificación de números móviles. Esta solución utiliza la misma infraestructura subyacente para autenticar a los usuarios mediante la verificación de la SIM asociada a su número de teléfono móvil y ofrece lo que la industria lleva años necesitando: un método de verificación silencioso y resistente al fraude que no depende de contraseñas de un solo uso (OTP).
Las versiones anteriores de Number Verification autentican a los usuarios de otra manera. Utilizan un enfoque basado en la red, que verifica el número de teléfono del usuario a través de la sesión de datos activa del dispositivo con la red móvil.
¿Qué es un Entitlement Configuration Server?
El Entitlement Configuration Server es el componente definido por el estándar GSMA TS.43 que los operadores móviles utilizan para gestionar los derechos de acceso a los servicios. En términos prácticos, es el sistema que permite a un dispositivo comprobar si un abonado tiene autorización para utilizar un servicio y, en caso afirmativo, aprovisionarlo.
Cuando un dispositivo móvil necesita confirmar que un abonado tiene derecho a utilizar un servicio específico, el ECS forma parte del proceso de toma de decisiones en tiempo real. El usuario no lo ve, pero es lo que permite que el servicio funcione de manera uniforme en distintos dispositivos, redes y casos de uso. El ECS valida la identidad del dispositivo mediante la confirmación de credenciales basadas en SIM, comprueba los derechos del abonado y concede o deniega el acceso.
El estándar TS.43 contempla más de una docena de casos de uso. Entre los más importantes se encuentran el aprovisionamiento de clientes RCS, la gestión de eSIM, la habilitación de dispositivos complementarios, la conectividad satelital y de redes no terrestres (NTN) y, estratégicamente, la verificación de números basada en SIM.
Por qué el ECS se está volviendo obligatorio ahora
El ECS lleva tiempo formando parte del conjunto de herramientas de los operadores, pero las exigencias en torno a esta tecnología están aumentando. Los ecosistemas de dispositivos están estandarizando la forma en que se conectan a las capacidades de los operadores para mejorar la experiencia del cliente. Al mismo tiempo, los organismos reguladores y las empresas están dejando de considerar los códigos OTP por SMS como su método de autenticación preferido.
Esta combinación está cambiando el papel del ECS. Ya no es simplemente una herramienta que los operadores utilizan internamente. Se está convirtiendo en parte de la infraestructura que determina si un servicio móvil puede activarse de forma rápida, segura y consistente.
Para los operadores, esto tiene tres implicaciones: facilita la compatibilidad entre dispositivos y servicios, permite nuevos casos de uso basados en derechos de acceso y le da a la red un papel en los flujos de autenticación modernos. Esto puede ayudar a las empresas a recuperar la confianza de sus usuarios mediante métodos de autenticación más sólidos y resistentes al fraude, especialmente en situaciones en las que los códigos OTP por SMS son vulnerables al fraude AIT.
1. Google Android Network Ready
En el Mobile World Congress Barcelona 2026, Google anunció el programa Android Network Ready. Como parte de esta iniciativa, la compatibilidad con ECS ahora es un requisito obligatorio para la certificación de dispositivos Android. Para obtenerla, todos los dispositivos certificados deben admitir tres casos de uso específicos, lo que contribuye a reforzar la seguridad y mejorar la experiencia del cliente. Para los operadores que quieren que sus redes cumplan con los requisitos de Android Network Ready, una expectativa de millones de usuarios de Android, implementar y mantener un ECS ya no es opcional.
2. Apple admite su propia infraestructura de aprovisionamiento
Apple ya admite su propio protocolo de aprovisionamiento en iOS, por ejemplo, para los servicios IMS, FaceTime, iMessage y RCS. Se prevé que Apple también admita la verificación de números basada en SIM en un futuro próximo. Aunque el enfoque técnico puede diferir del de Google, la dirección es la misma: los fabricantes de dispositivos están estandarizando la forma en que se comunican con las redes de los operadores y esperan que estos cuenten con la infraestructura necesaria. La interoperabilidad entre iOS y Android en materia de derechos de acceso convierte al ECS en un requisito básico para todos los operadores que prestan servicios en ambos ecosistemas y para las aplicaciones de autenticación que funcionan en los dispositivos móviles.
3. Las regulaciones están eliminando los códigos OTP vía SMS
La tercera fuerza impulsora es la regulación. En los Emiratos Árabes Unidos, los códigos OTP por SMS dejaron de ser un método de autenticación aceptable en marzo de 2026. En Estados Unidos, el Instituto Nacional de Estándares y Tecnología (NIST) clasificó los códigos OTP por SMS como un método de autenticación que no ofrece protección contra el phishing en julio de 2025. En Malasia, el Banco Negara Malasia (BNM) instruyó a las instituciones financieras a dejar de utilizar códigos OTP por SMS y adoptar métodos de autenticación más seguros. En Singapur, la Autoridad Monetaria de Singapur (MAS) ordenó a los bancos eliminar gradualmente los códigos OTP por SMS como único factor de autenticación para las transacciones de mayor riesgo. En Filipinas, la Circular n.º 1213 del Banco Central de Filipinas (BSP) exige a las instituciones sujetas a esta normativa sustituir los códigos OTP enviados por SMS y correo electrónico para las transacciones de alto riesgo por métodos de autenticación más sólidos.
Estas disposiciones generan una necesidad inmediata de contar con métodos de autenticación alternativos, y la alternativa más segura se basa en el ECS. También plantean nuevos desafíos relacionados con la apropiación fraudulenta de cuentas, las filtraciones de datos y la atención al cliente.
En conjunto, estas tres fuerzas indican que el ECS está pasando de ser una capacidad especializada a convertirse en infraestructura esencial, de forma similar a como IMS (IP Multimedia Subsystem) pasó de ser opcional a imprescindible cuando VoLTE se consolidó como el estándar de voz, desde 4G hasta VoNR (Voice over New Radio) en 5G.
Qué permite hacer el ECS
El verdadero valor de un ECS está en los casos de uso que permite habilitar y que pueden generar ingresos. Estas son algunas de las funcionalidades de un ECS correctamente implementado.
Aprovisionamiento RCS
Rich Communication Services (RCS) es el sucesor de los SMS y, junto con la mensajería OTT, forma parte del panorama actual de mensajería móvil tanto en Android como en iOS. Sin embargo, antes de que se pueda enviar cualquier mensaje RCS, ya sea de una empresa o entre personas, el cliente de mensajería del dispositivo debe verificarse y aprovisionarse en tiempo real para garantizar una mejor experiencia del cliente. Esto significa que el dispositivo debe autenticarse con el ECS mediante EAP-AKA, recibir un token temporal (Temporary Token) e intercambiarlo con el servidor de configuración automática de RCS (ACS) para obtener la configuración necesaria para activar la mensajería. Para los operadores que están lanzando o ampliando RCS for Business, el aprovisionamiento basado en ECS es el único camino a seguir.
Transferencia de eSIM
La transferencia de eSIM es el principal impulsor de la demanda de implementaciones de ECS entre los operadores móviles (MNO). A medida que las tarjetas SIM físicas dan paso a las eSIM integradas en teléfonos, tabletas, computadores portátiles y dispositivos wearables, los operadores necesitan una forma confiable de gestionar qué dispositivos pueden acceder a determinados servicios. Esto cobra especial urgencia con la llegada al mercado de dispositivos que funcionan exclusivamente con eSIM, como el iPhone Air. Sin una verificación de derechos de acceso respaldada por ECS, los operadores no cuentan con una forma estandarizada de comprobar si un usuario que solicita transferir una eSIM está autorizado para hacerlo.
Dispositivos complementarios y conectividad satelital
Los relojes inteligentes, las tabletas y los dispositivos IoT que comparten una suscripción móvil necesitan verificar sus derechos de acceso a los servicios. El ECS gestiona este proceso mediante la misma infraestructura, autenticando las sesiones de los usuarios en tiempo real. Los casos de uso emergentes, como la conectividad satelital y de redes no terrestres (NTN), también dependen de la gestión de derechos de acceso basada en ECS para autenticar dispositivos que pasan de redes terrestres a redes satelitales.
Todos estos casos tienen algo en común: una sola inversión en ECS permite habilitar múltiples funcionalidades, cada una con valor propio. El cálculo del ROI cambia cuando una misma infraestructura da soporte a RCS, eSIM, dispositivos complementarios, conectividad satelital y verificación de números basada en SIM. Esta infraestructura compartida es lo que hace que el caso de negocio sea más sólido que el de cualquiera de estos casos de uso por separado.
Verificación de números basada en SIM: el caso de uso más estratégico del ECS
La verificación de números basada en SIM es una especificación acordada por la industria y desarrollada a través del proyecto CAMARA de la Linux Foundation, en colaboración con el GSMA Operator Platform Group. Se trata de una modalidad de autenticación silenciosa basada en la red.
El problema de los códigos OTP vía SMS
Las contraseñas de un solo uso (OTP) enviadas por SMS siguen siendo el método predominante para verificar números móviles. Sin embargo, sus vulnerabilidades ya no son tolerables, y los datos lo demuestran. Para muchas industrias, este es el momento de dar prioridad a la sustitución de los códigos OTP por SMS:
- Tasa de fallos de entrega del 15 al 20%: uno de cada cinco usuarios nunca recibe el código OTP, lo que genera fricciones, pérdida de conversiones y costos de atención al cliente.
- El fraude por intercambio de SIM (SIM swap) ha aumentado un 1.055%. Una vez que los delincuentes toman el control del número de una víctima, pueden interceptar llamadas y mensajes, incluidos los códigos esenciales de autenticación de dos factores, lo que facilita otras actividades fraudulentas, como la apropiación de cuentas y otras formas de suplantación de identidad.
- El fraude por tráfico artificialmente inflado (Artificially Inflated Traffic o AIT), en el que bots generan solicitudes OTP falsas para provocar cargos por la entrega de SMS, le cuesta a la industria un estimado de 2.400 millones de dólares en dos años.
- Los servicios de cuentas verificadas por teléfono (Phone Verified Account o PVA) utilizan granjas de SIM para recibir códigos OTP y crear cuentas falsas a gran escala, lo que socava la integridad de los sistemas de verificación de identidad. Conoce cómo funcionan estos servicios.
Estas vulnerabilidades existen porque los códigos OTP por SMS presentan debilidades fundamentales en su arquitectura:
- No se verifica la posesión de la SIM durante la autenticación. La aplicación no tiene forma de confirmar que la SIM se encuentre realmente en el dispositivo del usuario, lo que deja margen para la creación fraudulenta de cuentas.
- La aplicación que realiza la autenticación no está vinculada a la SIM. Un estafador que intercepte el código OTP puede utilizarlo desde cualquier dispositivo móvil, lo que aumenta el riesgo de acceso no autorizado y apropiación de cuentas en aplicaciones y servicios que dependen de códigos OTP por SMS para el inicio de sesión o la autenticación de dos factores (2FA).
- El canal SMS no está protegido criptográficamente. El contenido de los SMS se transmite en texto plano y es vulnerable a la interceptación en las capas de señalización de la red móvil.
- El código OTP es transferible. Una vez obtenido, ya sea mediante malware, ingeniería social o interceptación, cualquier persona puede utilizarlo desde cualquier lugar. Por eso, las aplicaciones de autenticación segura lo están sustituyendo en muchos flujos de trabajo.
Number Verification v1: qué resolvió y cuáles son sus limitaciones
CAMARA Number Verification con autenticación basada en la red fue el primer paso hacia una autenticación sin códigos OTP. Utiliza un mecanismo de autenticación basado en la red: cuando el dispositivo de un usuario tiene una sesión de datos por paquetes activa en la red móvil, el operador puede asociar la dirección IP del dispositivo con su MSISDN y verificar el número de teléfono sin necesidad de enviar ningún código OTP.
Number Verification v1 eliminó la necesidad de utilizar códigos OTP, lo que supuso una mejora importante. Sin embargo, presenta algunas limitaciones:
- Solo funciona con datos móviles. Los usuarios conectados a Wi-Fi, que representa la mayor parte del tráfico de los smartphones, deben cambiar a los datos móviles para autenticarse. Esto perjudica la experiencia del usuario y, a menudo, requiere que este realice una acción adicional.
- Puede ser susceptible a vulnerabilidades documentadas, como los ataques de intermediario (man-in-the-middle) mediante proxies y la manipulación de la señalización del protocolo GPRS Tunnelling Protocol (GTP), aunque estas pueden mitigarse mediante medidas de seguridad adecuadas.
- Requiere funcionalidades de asociación entre IP y MSISDN, por ejemplo, mediante el enriquecimiento de encabezados HTTP (HTTP header enrichment), cuya implementación resultó compleja para algunos operadores debido a las implicaciones de seguridad de HTTP.
Como resultado, algunos operadores podrían optar por omitir por completo Number Verification v1 y esperar a contar con una solución más robusta.
Cómo cambia el panorama la verificación de números basada en SIM
La verificación de números basada en SIM se integra con el ECS en lugar de supervisar la sesión de datos del dispositivo. Esto permite una autenticación fluida en flujos de autenticación segura. El dispositivo se autentica con la red a través del ECS mediante EAP-AKA, el mismo protocolo criptográfico que se utiliza para el acceso principal a la red. Esto confirma, con certeza criptográfica, que la tarjeta SIM está físicamente presente en el dispositivo y que el dispositivo desde el que se ejecuta la aplicación es el mismo que contiene la SIM.
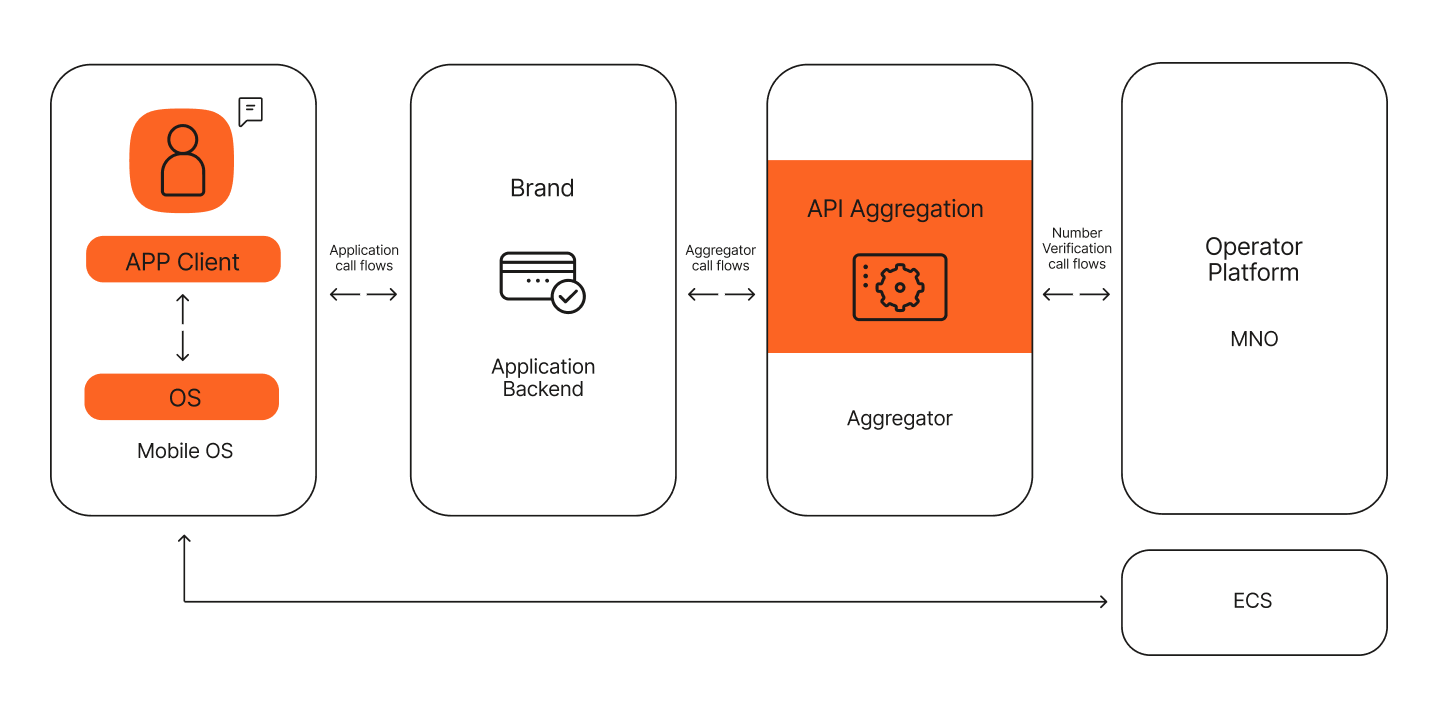
El flujo técnico funciona de la siguiente manera: el agregador está presente tanto en los diseños de verificación de números basada en SIM de los sistemas operativos de los dispositivos móviles como en los de los fabricantes de dispositivos, y actúa como intermediario obligatorio en el flujo de Number Verification.
- El cliente de la aplicación en el dispositivo inicia una operación con el backend de la aplicación, que desencadena una solicitud de autenticación del usuario. El cliente de la aplicación incluye información sobre la red móvil de origen del abonado.
- A continuación, el backend de la aplicación envía una solicitud de verificación de números basada en SIM al agregador, junto con la información de la red móvil. El agregador responde con el paquete de credenciales digitales que el backend de la aplicación debe transmitir al cliente de la aplicación en el dispositivo.
- El cliente de la aplicación en el dispositivo transmite el paquete de credenciales digitales al sistema operativo del dispositivo móvil para iniciar la operación de verificación de números basada en SIM.
- El sistema operativo del dispositivo móvil valida las credenciales del agregador y solicita el consentimiento del usuario. Una vez completado este paso, el sistema operativo inicia la autenticación EAP-AKA con el ECS y los nodos de la red central. Se trata del mismo proceso de autenticación basada en SIM que ocurre cuando un dispositivo se conecta por primera vez a la red, pero aplicado ahora a la verificación a nivel de aplicación.
- Tras una autenticación exitosa, el ECS genera un token temporal (Temporary Token) y lo envía al sistema operativo del dispositivo móvil.
- A continuación, el sistema operativo del dispositivo móvil cifra el token temporal utilizando la clave pública del agregador y lo comparte con el backend de la aplicación para que este lo transmita al agregador en la solicitud API correspondiente.
- El agregador descifra el token temporal con su clave privada y utiliza la información de enrutamiento incorporada para dirigir la solicitud al operador de red móvil correspondiente. El agregador incluye el token temporal en una solicitud de autorización mediante un flujo CIBA (Client-Initiated Backchannel Authentication) o JWT Bearer dirigida a la plataforma Open Gateway del operador. Esta, a su vez, reenvía el token al ECS para su validación y solicita la información de la SIM del abonado mediante una operación TS.43.
- Si el ECS valida correctamente el token temporal, responde a la plataforma Open Gateway con la información de la SIM del usuario solicitada, que normalmente corresponde al MSISDN.
- Se completa el flujo CIBA o JWT Bearer, se genera un token de acceso de tres partes (3-legged access token) utilizando la información del usuario proporcionada por el ECS y el agregador llama a la API /verify para confirmar que el MSISDN coincide o a la API /device-phone-number para obtener el MSISDN.
- Posteriormente, el agregador responde al backend de la aplicación con la respuesta API correspondiente, para que este pueda responder a la solicitud inicial del cliente de la aplicación en el dispositivo.
Qué significa la verificación de números basada en SIM para los operadores: una nueva fuente de ingresos
Para los operadores, la verificación de números basada en SIM (SIM-based NV) representa algo poco común en las telecomunicaciones: una fuente de ingresos realmente nueva, construida sobre la infraestructura existente y que ofrece una sólida autenticación de usuarios.
La SIM es uno de los activos más confiables de la telefonía móvil. Cada abonado tiene una. La red siempre ha sabido que está ahí, pero ese conocimiento nunca había estado disponible como servicio comercial. La verificación de números basada en SIM cambia esto. Convierte el conocimiento que la red tiene de forma nativa sobre la SIM en un servicio que los operadores pueden comercializar. Un servicio que ningún tercero puede replicar, porque hasta ahora ningún tercero tenía acceso al proceso de autenticación de la SIM.
Los sectores que tienen una necesidad más urgente son aquellos en los que una autenticación fallida tiene consecuencias financieras directas: banca, billeteras digitales, comercio electrónico, atención médica y otros. Estas industrias han dependido durante años de la verificación mediante códigos OTP. Conocen no solo sus beneficios, sino también sus debilidades. Por eso, buscan activamente alternativas que mejoren la experiencia del cliente y refuercen la seguridad.
Para los operadores, esto crea una nueva propuesta de valor: la verificación de números basada en SIM permite establecer modelos de facturación basados en el valor, vinculando el cobro comercial al resultado satisfactorio de una verificación, en lugar de a la entrega de un SMS. El modelo de pago por uso (transaccional) es la opción más sencilla, aunque también hay otros modelos disponibles, como una tarifa fija o un cobro por abonado, según la escala y la estrategia comercial.
Una infraestructura, múltiples capacidades
Uno de los argumentos más convincentes para invertir en un ECS es que la misma infraestructura que permite ofrecer la verificación de números basada en SIM también habilita otras dos capacidades importantes que generan ingresos.
La verificación de números basada en SIM, la gestión de eSIM y el aprovisionamiento de RCS funcionan sobre la misma base de ECS. Un operador que implemente un ECS para cualquiera de estos casos de uso puede aprovechar la misma infraestructura para ofrecer los otros dos, siempre que el ECS cumpla los requisitos previos de cada servicio, como la versión correspondiente de la especificación TS.43 y los requisitos de integración con la red.
Esto cambia por completo el cálculo del caso de negocio. Una sola inversión en infraestructura permite ofrecer tres servicios distintos, cada uno con su propio modelo de ingresos y mercado potencial. La verificación de números basada en SIM se dirige al mercado de autenticación empresarial, que por sí solo representa miles de millones en gasto en códigos OTP por SMS. La eSIM se enfoca en el mercado de gestión de dispositivos y transferencia de suscripciones. RCS, por su parte, se dirige al mercado de mensajería.
Para los operadores móviles (MNO) que están construyendo un caso de negocio para implementar un ECS, la pregunta no debería ser «¿la verificación de números basada en SIM, por sí sola, justifica la inversión?». La pregunta debería ser «¿cuál es el retorno combinado de la verificación de números basada en SIM, la eSIM y RCS?».
El rol de Infobip en hacer realidad la verificación de números basada en SIM
Conectar a las empresas con las capacidades de las redes de los operadores es complejo. Cada operador tiene su propia infraestructura, condiciones comerciales y requisitos de integración.
Aquí es donde entra Infobip. Gracias a sus alianzas directas en más de 190 países y sus conexiones con más de 800 operadores en todo el mundo, Infobip ayuda a los MNO a poner las capacidades de sus redes a disposición de los clientes empresariales y convertirlas en servicios comerciales. Una sola integración permite a las empresas acceder a las capacidades de CAMARA, incluida la verificación de números basada en SIM, en los operadores y mercados donde hay cobertura disponible. Además, las empresas pueden tener la tranquilidad de que la verificación de números basada en SIM es resistente al fraude por tráfico artificialmente inflado (Artificially Inflated Traffic o AIT).
En la práctica, esto significa ayudar a los operadores a llevar al mercado la verificación de números basada en SIM, la eSIM y RCS mediante una única capa de integración. Infobip se encarga de la conectividad, la gestión del consentimiento y el enrutamiento entre operadores, para que estos puedan centrarse en monetizar su infraestructura y mejorar la experiencia del cliente.
Hemos trabajado con operadores para llevar la verificación de números basada en SIM a producción en el marco de Open Gateway, colaborando con las plataformas de sistemas operativos móviles y habilitando la función de agregador dentro de los flujos como agregador acreditado. De esta manera, nos encargamos de la conectividad, la gestión del consentimiento y el enrutamiento entre operadores, para que estos puedan centrarse en aprovechar el valor de sus capacidades.
En Brasil, Infobip se asoció con Claro, TIM y Vivo para implementar tres API de red compatibles con CAMARA: Number Verify, SIM Swap y Device Location, en el marco de la iniciativa GSMA Open Gateway. Fue una de las primeras implementaciones de Open Gateway con múltiples operadores en América Latina y confirmó que una sola integración puede dar acceso a las capacidades de red de varios operadores, sin necesidad de establecer acuerdos bilaterales en cada mercado.
Infobip trabaja activamente con varios de los principales operadores de telecomunicaciones en proyectos piloto de verificación de números basada en SIM, con implementaciones en producción en curso. Para los operadores que están evaluando su estrategia de ECS y verificación de números basada en SIM, Infobip ofrece una ruta probada para pasar de los proyectos piloto a la producción.