Entitlement servers e verificação de número baseada em SIM: o que toda operadora de rede móvel precisa saber
Os Entitlement Servers já não são mais opcionais, e a verificação de número baseada em SIM é uma alternativa clara às senhas de uso único (OTPs) enviadas por SMS. Neste guia, descubra o que são essas soluções, quem já as está implementando e por que as empresas precisam agir agora.
Por: Tomislav Nikić, Senior Product Marketing Manager na Infobip
As redes móveis autenticam assinantes bilhões de vezes por dia. Sempre que um celular se conecta a uma estação rádio-base, registra-se para receber o serviço ou inicia uma sessão de dados por pacotes, a rede verifica se o cartão SIM daquele dispositivo é legítimo. Isso acontece de forma silenciosa e constante, em uma escala que nenhum provedor externo de autenticação consegue igualar.
Ainda assim, durante anos, essa capacidade permaneceu restrita à rede. O conhecimento de que um SIM específico está presente em um dispositivo específico, a prova de identidade mais confiável que as redes móveis têm, nunca esteve disponível como um serviço que as operadoras pudessem comercializar ou que as empresas pudessem integrar.
Isso está mudando. Dois desenvolvimentos estão convergindo para transformar a autenticação de usuários móveis. O primeiro é o Entitlement Configuration Server (ECS), o componente de entitlement server que gerencia permissões de serviço por meio da autenticação baseada em SIM. O segundo é a verificação de número baseada em SIM, também conhecida como Phone Number Verification ou Number Verification v2, que leva a autenticação baseada em SIM à verificação de números de celular. Ela usa a mesma infraestrutura subjacente para autenticar usuários, verificando o SIM associado ao número de celular. Assim, oferece o que o setor precisava há anos: um método de verificação silencioso e resistente a fraudes, sem depender de senhas de uso único (OTPs).
As versões anteriores da verificação de número autenticam usuários de uma forma diferente. Elas usam uma abordagem baseada na rede, verificando o número de telefone do usuário por meio da sessão de dados ativa do dispositivo na rede móvel.
O que é um Entitlement Configuration Server?
O Entitlement Configuration Server (ECS) é o componente definido pela norma GSMA TS.43 utilizado pelas operadoras móveis para gerenciar permissões de serviço. Na prática, é o sistema que ajuda um dispositivo a verificar se um assinante tem direito a usar um serviço e, em caso afirmativo, provisioná-lo.
Quando um dispositivo móvel precisa confirmar se um assinante tem direito a usar um serviço específico, o ECS faz parte do processo de tomada de decisão em tempo real. O usuário não o vê, mas é o ECS que permite que o serviço funcione de forma consistente em diferentes dispositivos, redes e casos de uso. O ECS valida a identidade do dispositivo ao confirmar as credenciais baseadas em SIM, verifica as permissões do assinante e concede ou nega o acesso.
A norma TS.43 dá suporte a mais de uma dezena de casos de uso. Entre os mais importantes estão o provisionamento de clientes RCS, o gerenciamento de eSIM, a habilitação de dispositivos complementares, a conectividade via satélite e redes não terrestres (NTN) e, de forma mais estratégica, a verificação de número baseada em SIM.
Por que o ECS está se tornando obrigatório agora
O ECS faz parte do conjunto de ferramentas das operadoras há algum tempo, mas as exigências relacionadas a ele estão aumentando. Os ecossistemas de dispositivos estão padronizando a forma como se conectam às capacidades das operadoras para melhorar a experiência do cliente. Ao mesmo tempo, órgãos reguladores e empresas estão deixando de usar OTPs por SMS como método de autenticação preferencial.
Essa combinação muda o papel do ECS. Ele já não é apenas algo que as operadoras usam nos bastidores. Está se tornando parte da infraestrutura que determina se um serviço móvel pode ser ativado de forma rápida, segura e consistente.
Para as operadoras, isso importa de três maneiras: ajuda na compatibilidade entre dispositivos e serviços, dá suporte a novos casos de uso baseados em permissões e atribui à rede um papel em fluxos modernos de autenticação. Isso pode ajudar as empresas a reconquistar a confiança dos clientes por meio de uma autenticação mais forte e resistente a fraudes, especialmente em cenários nos quais os OTPs por SMS são vulneráveis a fraudes de AIT.
1. Google Android Network Ready
No Mobile World Congress Barcelona 2026, o Google anunciou o programa Android Network Ready. Com essa iniciativa, o suporte a ECS passou a ser obrigatório para a certificação de dispositivos Android, com três casos de uso obrigatórios que todo dispositivo certificado precisa suportar, com o objetivo de aumentar a segurança e melhorar a experiência do cliente. Para as operadoras que querem que suas redes sejam Android Network Ready, algo que milhões de usuários Android esperam, implementar e manter um ECS já não é opcional.
2. A Apple oferece suporte à própria estrutura de entitlement
A Apple já oferece suporte à própria estrutura de protocolos de entitlement no iOS, por exemplo, para os serviços IMS, FaceTime, iMessage e RCS. Espera-se que, em breve, a Apple também ofereça suporte à verificação de número baseada em SIM. A abordagem técnica pode ser diferente da do Google, mas a direção é a mesma: os fabricantes de dispositivos estão padronizando a forma como se comunicam com as redes das operadoras e esperam que essa infraestrutura esteja implementada.
A interoperabilidade entre iOS e Android no uso de entitlements significa que o ECS se torna um requisito básico para toda operadora que atende aos dois ecossistemas e aos aplicativos de autenticação executados em dispositivos móveis.
3. Exigências regulatórias estão eliminando os OTPs por SMS
A terceira força é regulatória.
Os Emirados Árabes Unidos eliminaram os OTPs por SMS como método de autenticação aceitável até março de 2026.
Nos Estados Unidos, o National Institute of Standards and Technology (NIST) classificou, em julho de 2025, os OTPs por SMS como não resistentes a phishing.
Na Malásia, o Bank Negara Malaysia instruiu as instituições financeiras a deixar de usar OTPs por SMS e adotar métodos de autenticação mais seguros.
Em Singapura, a Monetary Authority of Singapore determinou que os bancos eliminem gradualmente os OTPs por SMS como único fator de autenticação em transações de maior risco.
Nas Filipinas, a Circular nº 1213 do BSP exige que as instituições abrangidas substituam os OTPs por SMS e por e-mail em transações de alto risco por métodos de autenticação mais robustos.
Essas exigências criam uma necessidade imediata de métodos alternativos de autenticação, e a alternativa mais segura passa pelo ECS. Elas também aumentam as preocupações com invasões de contas, violações de dados e suporte ao cliente.
Em conjunto, essas três forças mostram que o ECS está deixando de ser um recurso especializado para se tornar uma infraestrutura essencial, semelhante ao IMS (IP Multimedia Subsystem), que passou de opcional a indispensável quando o VoLTE se tornou o padrão para voz, do 4G ao VoNR (Voice over New Radio) no 5G.
O que o ECS possibilita
O verdadeiro valor do ECS está nos casos de uso que ele viabiliza e que geram receita. Veja o que um ECS implementado adequadamente pode fazer:
Provisionamento de RCS
Rich Communication Services (RCS) é o sucessor do SMS e, junto com as mensagens OTT, faz parte do cenário atual de mensagens móveis em Android e iOS. Mas, antes que uma mensagem RCS empresarial ou entre pessoas possa ser enviada, o cliente de mensagens no dispositivo precisa ser verificado e provisionado em tempo real para proporcionar uma melhor experiência ao cliente. Isso significa que o dispositivo precisa se autenticar com o ECS por meio do EAP-AKA (Extensible Authentication Protocol – Authentication and Key Agreement), receber um token temporário e trocá-lo com o servidor de configuração automática do RCS (ACS) pela configuração necessária para ativar as mensagens. Para as operadoras que estão lançando ou expandindo o RCS for business, o provisionamento baseado em ECS é o único caminho a seguir.
Transferência de eSIM
A transferência de eSIM é o principal fator que impulsiona a implementação de ECS entre as operadoras de rede móvel (MNOs). À medida que os cartões SIM físicos dão lugar aos eSIMs integrados em celulares, tablets, laptops e dispositivos wearables, as operadoras precisam de uma forma confiável de gerenciar quais dispositivos podem acessar quais serviços. Isso se torna ainda mais urgente com a chegada ao mercado de dispositivos compatíveis apenas com eSIM, como o iPhone Air. Sem a verificação de permissões baseada em ECS, as operadoras não têm uma forma padronizada de verificar se um usuário que solicita a transferência de um eSIM tem direito a fazê-la.
Dispositivos complementares e conectividade via satélite
Smartwatches, tablets, and dispositivos IoT que compartilham uma assinatura móvel precisam ter suas permissões verificadas. O ECS faz isso usando a mesma infraestrutura e autenticando sessões de usuários em tempo real. Casos de uso emergentes, como a conectividade via satélite e por redes não terrestres (NTN), também dependem do gerenciamento de permissões baseado em ECS para autenticar dispositivos que alternam entre redes terrestres e via satélite.
O ponto em comum entre todos esses casos é que um único investimento em ECS dá suporte a várias capacidades, cada uma com valor próprio. O cálculo do retorno sobre o investimento muda quando a mesma infraestrutura viabiliza RCS, eSIM, dispositivos complementares, conectividade via satélite e verificação de número baseada em SIM. É essa base compartilhada que torna o argumento de negócio mais forte do que qualquer caso de uso isolado.
Verificação de número baseada em SIM: o caso de uso mais estratégico do ECS
A verificação de número baseada em SIM é uma especificação definida em consenso pelo setor e desenvolvida por meio do projeto CAMARA da Linux Foundation, em parceria com o GSMA Operator Platform Group, e é uma forma de autenticação silenciosa pela rede.
O problema do OTP por SMS
As senhas de uso único (OTPs) por SMS continuam sendo o método dominante para verificar números de celular. Mas suas vulnerabilidades já não são mais toleráveis, e os dados comprovam isso. Para muitos setores, este é o momento em que substituir os OTPs por SMS se torna prioridade:
- 15-20% de falha na entrega: um em cada cinco usuários nunca recebe o código OTP, o que causa atrito, perda de conversões e custos de suporte.
- A fraude de troca de SIM aumentou 1.055%. Depois que criminosos assumem o controle do número de uma vítima, eles podem interceptar chamadas e mensagens, incluindo códigos importantes de autenticação de dois fatores. Isso permite outras atividades fraudulentas, como invasões de contas e diferentes formas de roubo de identidade.
- A fraude de tráfego artificialmente inflado (AIT), na qual bots geram solicitações falsas de OTP para provocar cobranças pelo envio de SMS, custa ao setor cerca de US$ 2,4 bilhões em dois anos.
- Os serviços de Phone Verified Account (PVA) usam fazendas de SIMs (SIM farms) para receber OTPs e criar contas falsas em grande escala, comprometendo a integridade dos sistemas de verificação de identidade.
Essas vulnerabilidades existem porque os OTPs por SMS têm fragilidades estruturais fundamentais:
- A posse do SIM não é verificado durante a autenticação. O aplicativo não tem como confirmar se o SIM está realmente no dispositivo do usuário, o que abre espaço para a criação fraudulenta de contas.
- O aplicativo que faz a autenticação não está vinculado ao SIM. Um fraudador que intercepta o OTP pode usá-lo em qualquer dispositivo móvel, aumentando o risco de acesso não autorizado e invasão de contas em aplicativos e serviços que dependem de OTPs por SMS para login ou autenticação de dois fatores (2FA).
- O canal de SMS não é protegido por criptografia. As mensagens SMS são transmitidas em texto simples e são vulneráveis à interceptação nas camadas de sinalização da rede móvel.
- O OTP ou código pode ser transferido. Depois de obtido por meio de malware, engenharia social ou interceptação, ele pode ser usado por qualquer pessoa, em qualquer lugar. Por isso, aplicativos de autenticação seguros estão substituindo os OTPs em muitos fluxos de trabalho.
Number Verification v1: o que resolveu e quais são suas limitações
CAMARA Number Verification (verificação de número da CAMARA) com autenticação baseada na rede foi o primeiro passo rumo à autenticação sem OTP. Ela usa autenticação baseada na rede: quando o dispositivo do usuário tem uma sessão ativa de dados por pacotes na rede móvel, a operadora pode associar o endereço IP do dispositivo ao seu MSISDN e verificar o número de telefone sem usar OTP.
A Number Verification v1 eliminou os OTPs, o que representou uma melhoria significativa, mas tem algumas limitações:
- Só funciona com dados móveis. Usuários conectados ao Wi-Fi, que representa a maior parte do tráfego de smartphones, precisam mudar para a rede móvel para fazer a autenticação. Isso prejudica a experiência do usuário e, muitas vezes, exige uma ação por parte dele.
- Pode estar sujeita a exploits já bem documentados, incluindo ataques de proxy man-in-the-middle e manipulação da sinalização do GPRS Tunnelling Protocol (GTP), embora seja possível mitigar esses riscos com medidas de segurança adequadas.
- Exige recursos para associar IP a MSISDN, por exemplo, por meio do enriquecimento de cabeçalhos HTTP, algo que algumas operadoras consideraram difícil de implementar por questões relacionadas à segurança do HTTP.
Por isso, algumas operadoras podem considerar pular completamente a Number Verification v1 e aguardar uma solução mais robusta.
Como a verificação de número baseada em SIM muda o cenário
A verificação de número baseada em SIM integra-se ao ECS, em vez de observar a sessão de dados do dispositivo. Isso dá suporte a fluxos de autenticação seguros e contínuos. O dispositivo se autentica com a rede por meio do ECS, usando o EAP-AKA, o mesmo protocolo criptográfico utilizado no acesso primário à rede. Isso confirma, com objetividade criptográfica, que o cartão SIM está fisicamente presente no dispositivo e que o dispositivo que executa o aplicativo é o mesmo que contém o SIM.
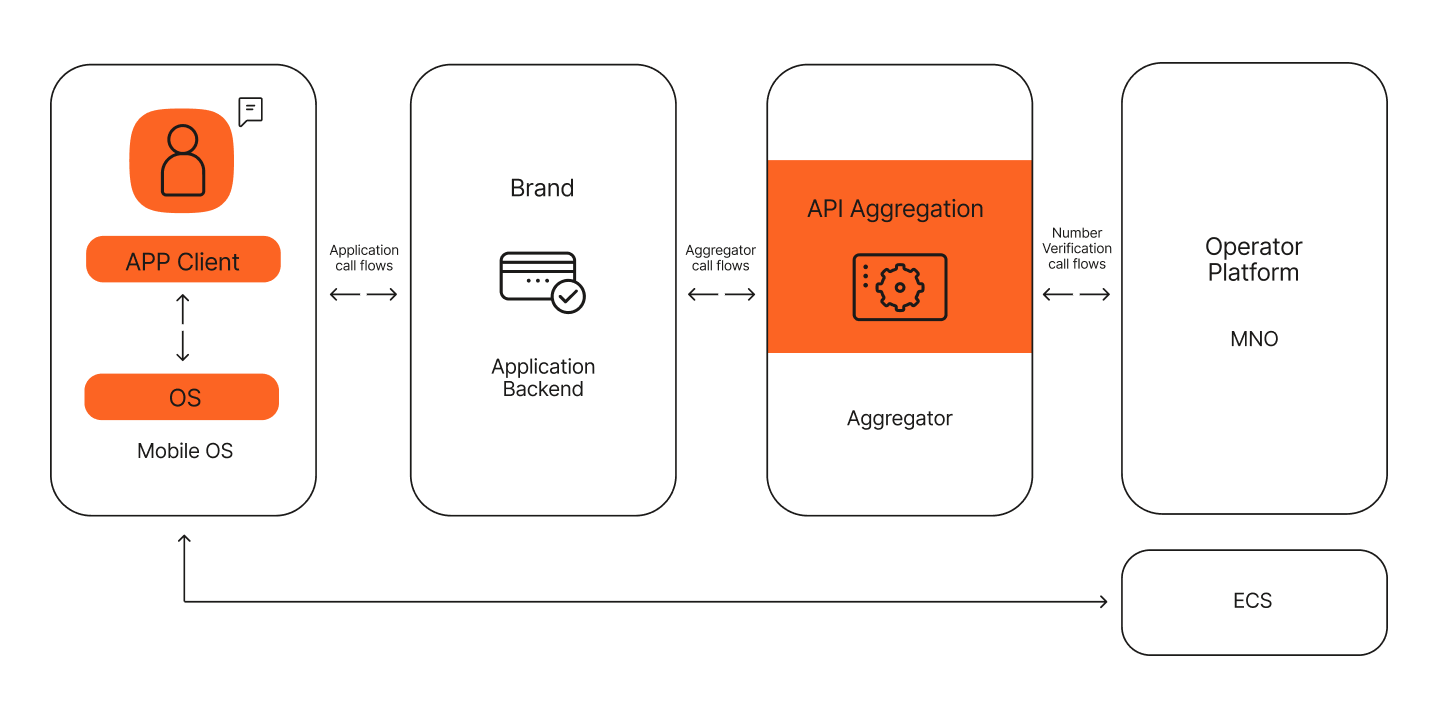
O fluxo técnico funciona da seguinte forma: o agregador está presente tanto no sistema operacional do dispositivo móvel quanto nos projetos de verificação de número baseada em SIM dos fabricantes de dispositivos, e é o intermediário necessário no fluxo de verificação de número.
- O cliente do aplicativo no dispositivo inicia uma operação com o back-end do aplicativo, que aciona uma solicitação de autenticação do usuário. O cliente do aplicativo inclui informações sobre a rede móvel de origem do assinante.
- Em seguida, o back-end do aplicativo aciona uma solicitação de verificação de número baseada em SIM para o agregador, junto com as informações da rede móvel. O agregador responde com o pacote de credenciais digitais, que o back-end do aplicativo deve encaminhar ao cliente do aplicativo no dispositivo.
- O cliente do aplicativo no dispositivo encaminha o pacote de credenciais digitais ao sistema operacional do dispositivo móvel para iniciar a operação de verificação de número baseada em SIM.
- O sistema operacional do dispositivo móvel valida as credenciais do agregador e solicita o consentimento do usuário. Quando essa etapa é concluída com sucesso, o sistema operacional inicia a autenticação EAP-AKA com o ECS e os nós da rede central. Essa é a mesma autenticação baseada em SIM que ocorre quando um dispositivo se conecta à rede pela primeira vez, agora aplicada à verificação no nível do aplicativo.
- Após a autenticação bem-sucedida, o ECS gera um token temporário e o encaminha ao sistema operacional do dispositivo móvel.
- O sistema operacional do dispositivo móvel criptografa o token temporário usando a chave pública do agregador e o compartilha com o back-end do aplicativo, que o encaminha ao agregador na solicitação de API correspondente.
- O agregador descriptografa o token temporário com sua chave privada e usa as informações de roteamento incorporadas para direcionar a solicitação à operadora de rede móvel correta. O agregador inclui o token temporário em uma solicitação de autorização do fluxo CIBA (Client-Initiated Backchannel Authentication) ou JWT Bearer, enviada à plataforma Open Gateway da operadora. Em seguida, a plataforma encaminha o token ao ECS para validação e solicita as informações do SIM do assinante em uma operação TS.43.
- Se validar o token temporário com sucesso, o ECS responde à plataforma Open Gateway com as informações do SIM do usuário solicitadas, normalmente o MSISDN.
- O fluxo CIBA ou JWT Bearer é concluído e um token de acesso de três participantes é gerado usando as informações do usuário fornecidas pelo ECS. Em seguida, o agregador chama a API /verify para confirmar se o MSISDN corresponde ou a API /número de telefone do dispositivo para obter o MSISDN.
- Por fim, o agregador responde ao back-end do aplicativo com a resposta correspondente da API, para que o back-end responda à solicitação inicial do cliente do aplicativo no dispositivo.
O que a verificação de número baseada em SIM representa para as operadoras: uma nova fonte de receita
Para as operadoras, a verificação de número baseada em SIM representa algo raro nas telecomunicações: uma nova fonte de receita, criada sobre a infraestrutura existente e que oferece autenticação robusta de usuários.
O SIM é um dos ativos mais confiáveis da telefonia móvel. Todo assinante tem um. A rede sempre soube que ele está lá, mas esse conhecimento nunca esteve disponível como serviço comercial. A verificação de número baseada em SIM muda isso. Ela transforma o conhecimento que a rede já tem sobre o SIM em um serviço que as operadoras podem vender. Um serviço que nenhum terceiro consegue reproduzir, pois, até agora, nenhum terceiro tinha acesso ao processo de autenticação do SIM.
Os setores com necessidade mais urgente são aqueles em que uma falha de autenticação tem consequências financeiras diretas: bancos, carteiras digitais, e-commerce, saúde e outros. Esses setores dependem da verificação por OTP há anos. Conhecem não apenas seus benefícios, mas também suas fragilidades. E estão buscando alternativas ativamente para melhorar a experiência do cliente e reforçar a segurança.
Para as operadoras, isso cria uma nova proposta de valor: a verificação de número baseada em SIM possibilita a cobrança baseada em valor, vinculando o valor comercial ao resultado bem-sucedido da verificação, em vez de à entrega de SMS. O modelo mais simples é a cobrança por uso, ou por transação, mas também há outros modelos disponíveis, como taxa fixa ou cobrança por assinante, conforme a escala e a estratégia comercial.
Uma infraestrutura, múltiplas capacidades
Um dos argumentos mais convincentes para investir em ECS é que a mesma infraestrutura que viabiliza a verificação de número baseada em SIM também dá suporte a outras duas capacidades importantes que geram receita.
A verificação de número baseada em SIM, o gerenciamento de eSIM e o provisionamento de RCS funcionam sobre a mesma base de ECS. Uma operadora que implementa um ECS para qualquer um desses casos de uso pode usar a mesma infraestrutura para dar suporte aos outros dois, desde que o ECS cumpra os pré-requisitos de cada serviço, como a versão pertinente da especificação TS.43 e os requisitos de integração à rede.
Isso muda completamente o cálculo do caso de negócio. Um único investimento em infraestrutura viabiliza três ofertas de serviço distintas, cada uma com seu próprio modelo de receita e mercado potencial. A verificação de número baseada em SIM atende ao mercado de autenticação empresarial, que movimenta bilhões apenas em gastos com OTPs por SMS. O eSIM atende ao mercado de gerenciamento de dispositivos e transferência de assinaturas. O RCS atende ao mercado de mensagens.
Para as MNOs que estão construindo um caso de negócio para implementar o ECS, a pergunta não deveria ser: “A verificação de número baseada em SIM, sozinha, justifica o investimento?”. A pergunta deveria ser: “Qual é o retorno combinado da verificação de número baseada em SIM, do eSIM e do RCS?”.
O papel da Infobip na implementação da verificação de número baseada em SIM
Conectar empresas aos recursos das redes das operadoras é complexo. Cada operadora tem sua própria infraestrutura, seus próprios termos comerciais e requisitos de integração.
É aí que a Infobip entra. Com parcerias diretas em mais de 190 países e conexões com mais de 800 operadoras no mundo todo, a Infobip ajuda as MNOs a disponibilizar recursos de rede para clientes empresariais e transformá-los em serviços comerciais. Com uma única integração, as empresas acessam recursos da CAMARA, incluindo a verificação de número baseada em SIM, nas operadoras e nos mercados em que há cobertura. As empresas também podem ter a segurança de que a verificação de número baseada em SIM é resistente a fraudes de tráfego artificialmente inflado (AIT).
Na prática, isso significa ajudar as operadoras a lançar a verificação de número baseada em SIM, o eSIM e o RCS por meio de uma única camada de integração, cuidando da conectividade, do gerenciamento de consentimento e do roteamento entre operadoras. Assim, as operadoras podem se concentrar em monetizar sua infraestrutura e melhorar a experiência do cliente.
Já trabalhamos com operadoras para levar a verificação de número baseada em SIM à produção no âmbito do Open Gateway, em colaboração com as plataformas de sistemas operacionais móveis. Também habilitamos a função de agregador nos fluxos como agregador credenciado, cuidando da conectividade, do gerenciamento de consentimento e do roteamento entre operadoras, para que elas possam se concentrar em capturar valor.
No Brasil, a Infobip firmou parceria com Claro, TIM e Vivo para implementar três APIs de rede em conformidade com a CAMARA: Number Verify, SIM Swap e Device Location, no âmbito da iniciativa GSMA Open Gateway. Foi uma das primeiras implementações do Open Gateway com múltiplas operadoras na América Latina e confirmou que uma única integração pode oferecer acesso a recursos de rede de várias operadoras, sem a necessidade de acordos bilaterais em cada mercado.
A Infobip está trabalhando ativamente com várias das principais operadoras de telecomunicações em projetos-piloto de verificação de número baseada em SIM, com implementações em produção em andamento. Para as operadoras que estão avaliando sua estratégia de ECS e verificação de número baseada em SIM, a Infobip oferece um caminho comprovado do projeto-piloto à produção.