Fraude por SMS: o guia completo para detecção e prevenção
Entenda os principais tipos de fraude por SMS em 2026 e as medidas que empresas e operadoras de telecomunicações podem adotar para detectar e prevenir esses ataques. Além disso, descubra o que as tendências mais recentes em fraude e segurança revelam sobre o cenário atual.
Os golpes via SMS geram prejuízos de bilhões de dólares para empresas e consumidores todos os anos, e estão cada vez mais difíceis de identificar. As perdas globais com fraudes por SMS devem atingir US$ 71 bilhões em 2026, mesmo com o aumento dos investimentos em mecanismos de proteção. Ao mesmo tempo, a natureza desses ataques está mudando: campanhas de smishing impulsionadas por inteligência artificial já alcançam taxas de clique de até 54%, enquanto o SMS pumping, fraude em que criminosos drenam os orçamentos de SMS das empresas ao inundar fluxos de verificação com números falsos, se tornou uma das maiores ameaças ao ecossistema de SMS A2P.
Neste guia, você conhecerá os principais tipos de fraude por SMS, como identificá-los antes que causem prejuízos e quais medidas empresas e operadoras podem implementar para reduzir riscos e fortalecer a segurança.
O que é fraude por SMS?
Fraude por SMS ocorre quando agentes mal-intencionados utilizam mensagens de texto SMS para enganar pessoas ou organizações com o objetivo de obter ganhos financeiros ou outros benefícios. Os fraudadores exploram vulnerabilidades da infraestrutura de SMS, da psicologia humana e dos sistemas corporativos para roubar dados pessoais, gerar custos indevidos com mensagens ou manipular modelos de receita das redes móveis.
Esse tipo de fraude é amplamente disseminado porque o SMS continua sendo um dos canais de comunicação mais acessíveis do mundo. Ele funciona em praticamente qualquer aparelho celular, é entregue e lido quase instantaneamente e transmite uma percepção de legitimidade que os criminosos sabem explorar muito bem. Mesmo com a crescente adoção de novos canais de comunicação, o SMS continua sendo um dos pilares das estratégias de relacionamento das empresas em todas as regiões. Em 2025, o canal representou 62% de todo o tráfego da plataforma da Infobip.
O que mudou em 2026 foi o grau de sofisticação dos ataques. Embora as perdas financeiras estejam diminuindo em termos absolutos, isso não significa que o problema esteja sendo resolvido. O cenário reflete, por um lado, a evolução das ferramentas de segurança baseadas em IA, que conseguem bloquear mais ameaças. Por outro lado, os fraudadores também estão utilizando inteligência artificial para personalizar ataques, automatizar operações de SMS pumping em larga escala e coordenar campanhas de smishing distribuídas por centenas de milhares de domínios fraudulentos.
O Relatório de Tendências de Fraudes e Segurança da Infobip mostra que essa transformação é concreta. Em 2025, o volume de mensagens maliciosas detectadas em nossa plataforma aumentou 77%, os bloqueios de phishing cresceram 94% e os sistemas de detecção de fraude baseados em IA registraram um crescimento de 71%. Esses números mostram que os fraudadores estão ampliando suas operações em ritmo acelerado, mesmo diante de mecanismos de defesa cada vez mais automatizados. Cada mensagem maliciosa identificada representa um cliente protegido. Um golpe, uma tentativa de phishing ou uma interação fraudulenta que foi detectada e interrompida antes de causar danos.
Tipos de fraude por SMS
Existem diversas formas de criminosos explorarem o SMS. O Mobile Ecosystem Forum (MEF) identificou 14 tipos distintos de fraude por SMS, organizados em quatro categorias: roubo de identidade, roubo de dados, manipulação de rede e exploração comercial. A seguir, destacamos os mais relevantes.
1. Smishing (phishing por SMS)
O smishing é um tipo de fraude em que criminosos enviam mensagens de texto com o objetivo de induzir as vítimas a compartilhar informações pessoais ou financeiras, como dados de cartão de crédito, CPF, números de conta bancária, clicar em links maliciosos ou baixar softwares maliciosos. Trata-se da versão do phishing para SMS e, cada vez mais, da principal forma de phishing em dispositivos móveis.
Com base nos dados da nossa plataforma, o phishing representou 49% de todas as mensagens maliciosas bloqueadas em 2025. Nesse cenário, a detecção de URLs suspeitas e a identificação de imagens por inteligência artificial se tornaram recursos cada vez mais importantes, já que os criminosos passaram a ocultar conteúdos maliciosos em links e imagens.
Atualmente, 70% de todos os ataques de phishing em dispositivos móveis acontecem por SMS, e os golpes originados nesse canal cresceram 40% em 2025 em comparação ao ano anterior. Uma mensagem de smishing normalmente se passa por uma marca confiável, como bancos, empresas de entrega, órgãos governamentais ou autoridades fiscais, criando uma sensação de urgência para induzir a vítima a agir sem refletir.
Os ataques mais sofisticados utilizam técnicas avançadas de engenharia social. Os fraudadores coletam informações em redes sociais e bases de dados vazadas para criar mensagens altamente personalizadas e convincentes. A vítima vê o nome do seu banco como remetente, uma referência a uma transação recente e um link que parece idêntico à página oficial de acesso da instituição financeira.
Smishing impulsionado por IA: a ameaça de 2026
A evolução mais significativa do smishing é o uso da inteligência artificial para criar e personalizar ataques em larga escala em diferentes canais de comunicação. Entre as principais tendências observadas em 2026 estão:
- Personalização com IA: os fraudadores utilizam bases de dados vazadas e informações de redes sociais para gerar mensagens que mencionam nomes reais, dados de conta e atividades recentes, tornando-as praticamente indistinguíveis de comunicações legítimas.
- Mensagens falsas geradas por IA: conteúdos criados para imitar o estilo de escrita de familiares, amigos ou contatos conhecidos, impulsionando golpes como os famosos “Oi, mãe” ou “Número errado”.
- Redes criminosas em escala industrial: grupos como o Smishing Triad operam mais de 100 mil domínios fraudulentos, renovando sua infraestrutura em um ritmo mais rápido do que os sistemas de bloqueio conseguem acompanhar.
- Ataques multicanal: atualmente, 41% dos incidentes de phishing combinam SMS com chamadas telefônicas ou e-mails para aumentar a credibilidade do golpe.
2. SMS pumping (Artificially Inflated Traffic – AIT)
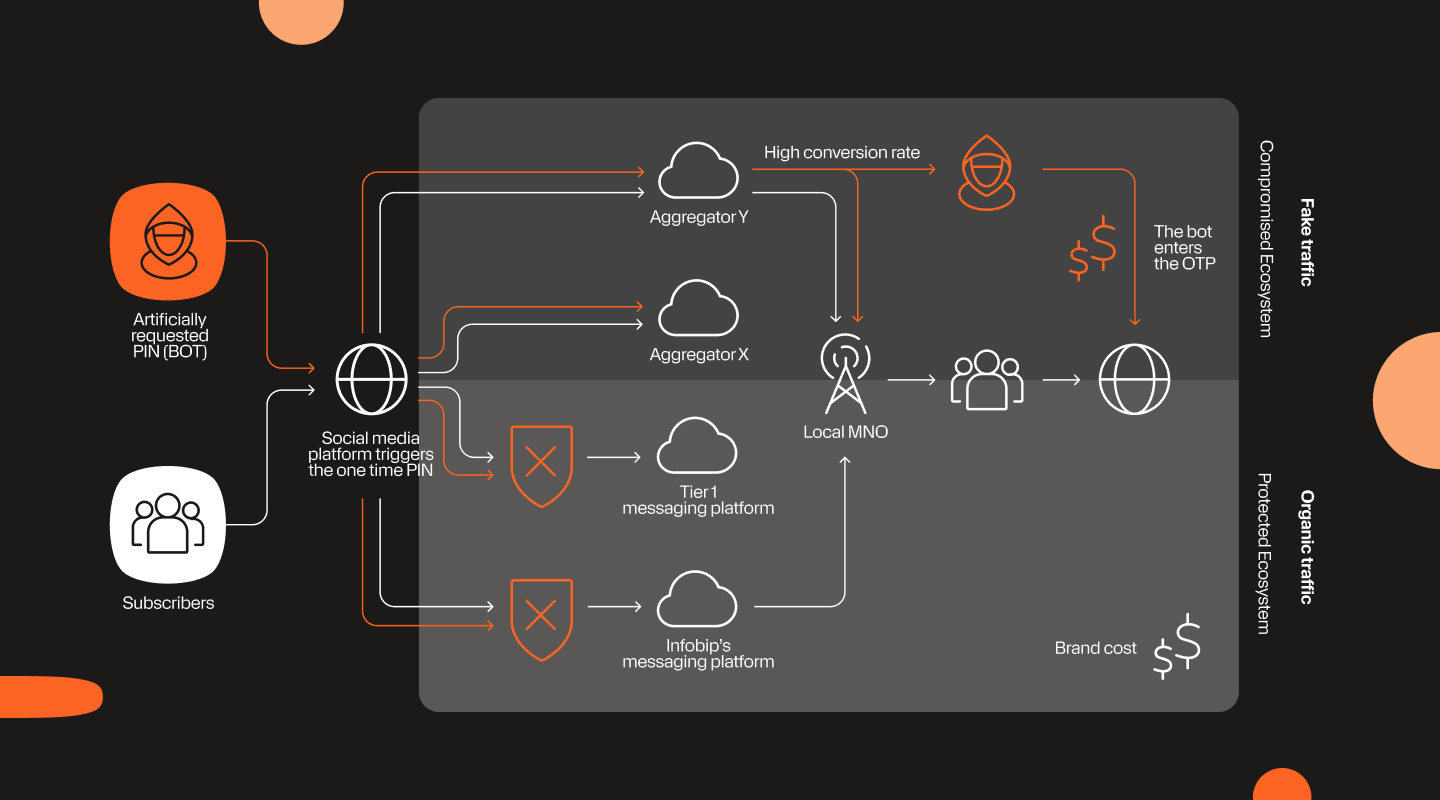
O SMS pumping, também conhecido como Artificially Inflated Traffic (AIT), fraude de tarifa SMS ou International Revenue Share Fraud (IRSF), é um tipo de fraude em que criminosos geram artificialmente grandes volumes de mensagens para obter ganhos financeiros a partir do orçamento de SMS das empresas. Diferentemente do smishing, o alvo do SMS pumping não são os consumidores, mas as próprias organizações.
Como funciona o SMS pumping
- O fraudador estabelece um acordo de compartilhamento de receita com uma operadora de rede móvel (MNO) ou provedora de números premium. Esse é o motor financeiro do golpe: a operadora repassa ao fraudador uma parcela da receita gerada por cada SMS entregue para números da sua rede.
- O fraudador identifica um fluxo vulnerável da empresa, normalmente um processo de envio de OTP (senha de uso único), verificação de número de telefone ou cadastro de conta em um site ou aplicativo.
- Scripts automatizados inundam esse fluxo com números falsos. Esses números são reais e pertencem à operadora envolvida no esquema, o que garante que as mensagens sejam efetivamente entregues e gerem receita. Os bots podem utilizar sequências numéricas ou alternar entre diferentes números para evitar mecanismos de limitação de tráfego.
- A empresa paga por cada SMS enviado, não por cada verificação concluída. Assim, toda mensagem OTP enviada gera cobrança na tarifa padrão de SMS A2P, independentemente de existir um usuário legítimo por trás da solicitação.
- O fraudador recebe sua parte da receita. Enquanto a empresa arca com todo o custo do envio, o fraudador e a operadora envolvida dividem a receita gerada. Em ataques de grande escala, milhares de solicitações falsas de OTP podem ser disparadas a cada minuto.
3. SMS spoofing
O SMS spoofing consiste em alterar as informações do remetente de uma mensagem de texto para que o destinatário visualize um nome ou número escolhido pelo emissor, em vez do número real de origem. O uso de nomes de remetente em vez de números não é ilegal por si só. Aplicações legítimas incluem mensagens de serviço enviadas em massa e alertas emergenciais de órgãos governamentais.
O problema surge quando fraudadores utilizam o spoofing para se passar por marcas confiáveis em campanhas de smishing. Ao falsificar o identificador de remetente de um banco, empresa de entregas ou empregador, eles fazem com que mensagens fraudulentas apareçam na mesma conversa de SMS de comunicações legítimas, aumentando significativamente sua credibilidade. Por isso, qualquer mensagem que solicite ações urgentes ou informações sensíveis deve ser analisada com cautela. Uma variação comum desse golpe envolve o envio de falsas confirmações de pagamento para viabilizar fraudes em plataformas de compra e venda.
4. Troca fraudulenta de SIM (SIM swapping)
O SIM swapping ocorre quando fraudadores exploram o processo legítimo de portabilidade ou substituição de chips para assumir o controle do número de telefone de uma vítima. Utilizando técnicas de engenharia social ou dados pessoais obtidos em vazamentos, eles se passam pelo titular da linha e convencem a operadora a transferir o número para um chip sob seu controle.
Depois que a transferência é concluída, o criminoso passa a receber todas as chamadas e mensagens enviadas para aquele número, incluindo códigos de autenticação em dois fatores (2FA) utilizados para acessar contas bancárias, e-mails e outros serviços digitais. Enquanto isso, o celular da vítima perde o sinal da rede móvel.
Em 2026, as operadoras normalmente exigem mecanismos adicionais de validação antes de concluir uma troca de SIM, como PINs de segurança ou verificação presencial, o que torna os ataques mais difíceis. Além disso, empresas podem utilizar a API de rede SIM Swap da Infobip para identificar em tempo real se um número passou recentemente por uma troca de chip. Segundo o nosso Relatório de Tendências em Fraude e Segurança, este foi o caso de uso mais frequente entre as APIs de rede em 2025. Com essa informação, as organizações podem bloquear temporariamente tentativas de autenticação até que a identidade do usuário seja novamente validada.
5. SMS trashing
O SMS trashing é uma fraude praticada por agregadores de SMS mal-intencionados. Nesse esquema, as mensagens são aceitas e cobradas normalmente da empresa remetente, mas, em vez de serem entregues ao destinatário final, são descartadas na própria infraestrutura do agregador.
Como não há entrega efetiva, o agregador evita pagar as taxas correspondentes à operadora responsável pelo destino da mensagem, mas continua cobrando o valor integral do envio. Para a empresa contratante, as mensagens aparecem como enviadas, enquanto indicadores de entrega e engajamento se deterioram silenciosamente.
Identificado pelo Mobile Ecosystem Forum como uma ameaça relevante desde 2021, o SMS trashing continua sendo um risco para organizações que utilizam rotas de baixa qualidade ou provedores sem validação adequada.
6. Rotas cinzas (grey routes) e SIM boxes
As chamadas grey routes, ou rotas cinzas, são rotas utilizadas para encaminhar mensagens SMS A2P por infraestruturas mais baratas, destinadas originalmente ao tráfego P2P. Com isso, operadoras ou agregadores mal-intencionados conseguem reduzir custos artificialmente e evitar o pagamento das tarifas comerciais devidas às operadoras responsáveis pela entrega das mensagens.
Existem três principais tipos de rotas cinzas:
- Operadora para operadora: uma operadora disfarça tráfego comercial A2P como tráfego P2P dentro de acordos de roaming, evitando a cobrança adequada das tarifas A2P.
- Roteamento por agregadores A2P: uma operadora utiliza agregadores locais para encaminhar mensagens por conexões SMPP de menor custo, contornando as tarifas internacionais de SMS A2P.
- SIM boxes: dispositivos físicos equipados com múltiplos chips pré-pagos P2P utilizados para encaminhar tráfego comercial A2P a preços de tráfego entre pessoas. A diferença de custo se transforma diretamente em lucro para os fraudadores.
As rotas cinzas continuam sendo um problema em 2026, inclusive em mercados que adotaram estruturas regulatórias como o A2P 10DLC nos Estados Unidos. Embora o registro de remetentes reduza as oportunidades de fraude para tráfego regularizado, mensagens não registradas e rotas internacionais ainda permanecem vulneráveis.
Para as empresas, os impactos incluem menor qualidade de entrega, redução da conformidade regulatória e perda de confiabilidade dos identificadores de remetente.
7. Spam por SMS
Spam por SMS consiste no envio em massa de mensagens comerciais não solicitadas para números de celular, geralmente sem o consentimento dos destinatários. Um estudo publicado em 2026 revelou que os consumidores norte-americanos recebem mais de 19 bilhões de mensagens de spam por mês.
Além de ser uma fonte constante de incômodo, o spam compromete a confiança dos usuários no SMS como canal de comunicação e viola legislações de privacidade e consentimento em praticamente todas as jurisdições. À medida que os mecanismos de combate ao spam em chamadas telefônicas evoluíram, muitos fraudadores migraram suas operações para o SMS.
Neste contexto, a principal linha de defesa está nas operadoras móveis e em seus firewalls de SMS, responsáveis por identificar e bloquear mensagens suspeitas antes que elas cheguem aos usuários.
O impacto da fraude por SMS
A fraude por SMS gera prejuízos em todo o ecossistema móvel. Consumidores, empresas e operadoras são afetados de formas diferentes, mas igualmente significativas.
Para os consumidores, os impactos vão desde perdas financeiras causadas por smishing e invasão de contas até roubo de identidade decorrente de ataques de SIM swapping. Nos Estados Unidos, a Federal Trade Commission (FTC) registrou US$ 470 milhões em perdas relacionadas a golpes por mensagem de texto em 2024, valor 5 vezes superior ao reportado em 2020.
Para as empresas, o SMS pumping representa a ameaça financeira mais direta. Os prejuízos costumam aparecer de forma silenciosa, refletidos em faturas infladas de SMS e frequentemente só são percebidos depois que os custos já atingiram níveis significativos. Organizações que utilizam OTP por SMS em larga escala podem acumular dezenas de milhares de dólares em cobranças fraudulentas em questão de horas durante um único ataque não detectado.
Já para as operadoras móveis e para o setor de telecomunicações como um todo, as perdas continuam crescendo. O levantamento Global Fraud Loss Survey, da CFCA, estimou US$ 41,82 bilhões em perdas globais de receita no setor em 2025, acima dos US$ 38,95 bilhões registrados em 2023. Rotas cinzas, SIM boxes e esquemas de compartilhamento fraudulento de receita comprometem a sustentabilidade econômica do ecossistema de SMS A2P, elevando custos para remetentes legítimos e reduzindo a qualidade geral das entregas.
Além dos impactos financeiros diretos, a fraude por SMS corrói a confiança no próprio canal. À medida que os consumidores passam a desconfiar das mensagens recebidas, comunicações legítimas, como notificações de entrega, códigos OTP e lembretes de compromissos, perdem eficácia e valor para empresas e usuários.
Como detectar e prevenir fraudes por SMS
A detecção precoce é o que diferencia uma pequena anomalia de um prejuízo financeiro significativo. Cada tipo de fraude deixa sinais diferentes, e saber onde procurar e o que monitorar é a primeira linha de defesa.
Como identificar fraudes por SMS: principais sinais por tipo de ataque
As fraudes por SMS não costumam ser evidentes. Os sinais variam conforme o tipo de ataque e, muitas vezes, só são percebidos quando o dano já ocorreu. Confira os principais indicadores para cada categoria.
- SMS pumping: um aumento repentino no volume de mensagens enviadas sem um crescimento proporcional no número de cadastros ou conversões é o sinal mais claro. Fique atento a baixas taxas de conversão de OTP (abaixo de 20%), concentração de tráfego em códigos de país incomuns, picos de solicitações fora do horário habitual, sequências numéricas repetitivas em pedidos de OTP e múltiplas requisições originadas do mesmo IP ou dispositivo. Quando esses sinais aparecem na fatura, o ataque pode já ter gerado milhares de dólares em prejuízo. O Infobip Signals foi desenvolvido especificamente para detectar esses padrões em tempo real, identificando tráfego anômalo antes que ele se transforme em um problema financeiro.
- Smishing: para as empresas, os primeiros indícios costumam vir dos próprios clientes. Chamados de suporte relatando mensagens suspeitas supostamente enviadas pela sua marca, alertas sobre atividades incomuns em contas ou relatos de colaboradores recebendo mensagens que se passam por equipes internas, como TI, RH ou financeiro, podem indicar uma campanha em andamento. Alertas de reutilização de credenciais e aumentos incomuns em tentativas de login após grandes volumes de envio de SMS também são sinais importantes.
- SMS spoofing: geralmente é identificado por meio de reclamações dos clientes. Se usuários relatarem mensagens com conteúdo suspeito aparecendo na mesma conversa de SMS de comunicações legítimas da sua marca, é provável que seu identificador de remetente esteja sendo falsificado. Monitorar menções à marca e manter canais de denúncia ajuda a detectar o problema mais rapidamente.
- SIM swapping: representa uma ameaça significativa para empresas que ainda não adotaram mecanismos de detecção de troca de chip. Nesse tipo de ataque, o usuário legítimo perde o sinal da rede móvel e deixa de receber códigos OTP, enquanto o fraudador passa a interceptar essas mensagens. Soluções de detecção de SIM swap monitoram alterações nos registros de IMSI e podem alertar em tempo real quando um número foi recentemente transferido para outro chip.
- Rotas cinzas e SMS trashing: costumam se manifestar por meio da degradação dos indicadores de entrega. Aumento nas taxas de mensagens não entregues, atrasos inconsistentes ou mensagens marcadas como enviadas que nunca chegam ao destinatário são sinais típicos. Quedas inesperadas na entregabilidade sem explicação técnica podem indicar problemas de roteamento ou práticas fraudulentas.
- Spam por SMS: para as operadoras, os sinais aparecem em padrões anormais de tráfego na rede, como volumes excessivos originados de um único remetente, altos índices de reclamação ou tráfego que contorna processos formais de registro A2P. Para as empresas, reclamações de spam feitas pelos próprios clientes podem indicar uso indevido de identificadores de remetente ou rotas comprometidas.
Como prevenir fraudes por SMS
Uma estratégia eficaz de prevenção exige múltiplas camadas de proteção. Nenhuma medida isolada é capaz de impedir todos os tipos de fraude. As recomendações a seguir ajudam a reduzir riscos em toda a cadeia de comunicação, desde ataques à infraestrutura até tentativas de engenharia social.
1. Proteja sua infraestrutura de envio de SMS
A base da prevenção começa na infraestrutura. Limitação de requisições, detecção de bots e proteção de APIs são medidas fundamentais para combater fraudes como SMS pumping e envios não autorizados em massa.
- Limitação de requisições (rate limiting): defina limites adequados por número de telefone, endereço IP e impressão digital do dispositivo em todos os fluxos que disparam o envio de SMS. Usuários legítimos raramente solicitam mais de um ou dois OTPs em um curto intervalo de tempo. Solicitações repetidas acima desse limite podem ser restringidas com segurança. Considere aplicar mecanismos de bloqueio progressivo à medida que os limites forem excedidos.
- Detecção de bots: implemente análise comportamental e identificação de dispositivos em todos os pontos que acionam envios de SMS, como formulários de cadastro, fluxos de autenticação e recuperação de senha. Os CAPTCHAs tradicionais estão se tornando cada vez menos eficazes. Bots modernos equipados com IA conseguem resolver desafios visuais rapidamente, enquanto serviços especializados automatizam esse processo em larga escala. Alternativas mais eficientes incluem análise comportamental invisível, device fingerprinting e sistemas de pontuação baseados em IA, capazes de bloquear bots sem gerar atrito para usuários legítimos.
- Segurança de APIs: trate APIs de envio de SMS como ativos financeiros críticos. Restrinja acessos por meio de listas de IP autorizados, utilize OAuth em integrações do lado do cliente, faça a rotação periódica de chaves de acesso e registre todas as chamadas. Padrões anômalos costumam ser os primeiros sinais de fraude em andamento.
2. Valide números antes do envio
Executar uma consulta de validação de número antes do envio de qualquer SMS ajuda a identificar categorias frequentemente exploradas em fraudes:
- Números premium vinculados a operadoras que utilizam modelos de compartilhamento de receita.
- Números virtuais ou descartáveis criados especificamente para disparar OTPs em larga escala.
- Números incompatíveis com a localização ou contexto informado pelo usuário.
Outra medida eficaz é restringir o envio de mensagens aos países onde sua empresa realmente possui clientes. Listas de países permitidos tendem a ser mais eficazes do que listas de bloqueio e eliminam grande parte do risco associado a regiões com alta incidência de fraude.
3. Proteja sua empresa contra smishing e engenharia social
O alvo do smishing são as pessoas, não os sistemas. A prevenção depende de uma combinação entre boas práticas de autenticação, conscientização e monitoramento da marca.
- Reduza a dependência de OTP via SMS: embora o OTP por SMS continue adequado para a maioria dos cenários, alternativas resistentes a phishing, como FIDO2, chaves físicas de segurança e aplicativos autenticadores, são mais indicadas para acessos privilegiados e transações de alto valor.
- Capacite seus colaboradores: campanhas de smishing frequentemente se passam por equipes internas de TI, RH ou financeiro. Os colaboradores devem saber identificar sinais de fraude e ter canais simples para reportar mensagens suspeitas.
- Sempre valide solicitações inesperadas: oriente clientes e funcionários a confirmar pedidos incomuns por um segundo canal de comunicação, utilizando contatos oficiais da empresa.
- Monitore seu identificador de remetente: crie canais para que clientes possam reportar mensagens suspeitas associadas à sua marca. Na maioria dos casos, a falsificação de remetente é identificada primeiro pelos usuários, e não pelos sistemas internos.
- Gerenciamento de dispositivos móveis (MDM): em ambientes corporativos, soluções de MDM adicionam uma camada extra de proteção por meio de filtros DNS gerenciados e controle de aplicativos capazes de bloquear infraestruturas conhecidas de smishing.
4. Proteja-se contra SIM swapping
O SIM swapping compromete diretamente a camada de autenticação. Uma vez que o número é transferido para outro chip, o fraudador passa a interceptar todas as mensagens enviadas para ele, incluindo códigos OTP.
- Utilize soluções de detecção de SIM swap: implemente mecanismos capazes de identificar quando um número passou recentemente por uma troca de chip e gerar alertas em tempo real. Contas associadas a eventos recentes de SIM swap devem ter processos adicionais de validação.
- Exija verificações adicionais para ações de alto risco: ao detectar uma troca recente de SIM, solicite fatores extras de autenticação, como validação por aplicativo, e-mail ou verificação de identidade.
- Mantenha os usuários informados: eduque seus clientes sobre boas práticas de segurança e compartilhe informações relevantes sobre golpes em circulação e formas de prevenção.
5. Utilize rotas verificadas e monitore a qualidade da entrega
As rotas cinzas afetam principalmente a qualidade da entrega, a conformidade regulatória e a previsibilidade dos custos.
- Trabalhe com provedores confiáveis: utilize apenas fornecedores que operem em rotas A2P legítimas e transparentes ou, sempre que possível, conexões diretas com operadoras. Isso reduz riscos de roteamento inadequado e melhora a consistência da entrega.
- Monitore continuamente as taxas de entrega: quedas inesperadas nos índices de entregabilidade ou aumentos nas mensagens não entregues podem indicar problemas de roteamento. Estabeleça métricas de referência e configure alertas para desvios significativos.
- Registre seus remetentes A2P: em mercados que exigem registro de remetentes, como o A2P 10DLC nos Estados Unidos, certifique-se de que todos os identificadores estejam devidamente cadastrados. Isso melhora a entregabilidade e ajuda a atender aos requisitos das operadoras.
6. Implemente monitoramento em tempo real e alertas automatizados
O monitoramento manual não é suficiente para acompanhar a velocidade e a escala das fraudes atuais. Alertas automatizados permitem agir antes que um incidente gere prejuízos financeiros ou afete a confiança dos clientes.
Monitore indicadores como:
- Volume de SMS enviados acima dos limites esperados em uma janela de tempo definida.
- Taxas de conversão de OTP abaixo do patamar estabelecido, como 20%.
- Consumo de orçamento de SMS acima do previsto antes do fim do período.
- Concentração incomum de tráfego para determinados códigos de país.
- Quedas nas taxas de entrega sem justificativa operacional.
- Aumento no número de relatos de clientes sobre mensagens inesperadas ou suspeitas associadas à sua marca.
Como a Infobip detecta e protege contra fraudes por SMS
A Infobip atua em duas frentes complementares para combater fraudes por SMS: um firewall de SMS voltado para operadoras de telecomunicações e o Infobip Signals, desenvolvido para empresas que utilizam SMS em larga escala.
O SMS Firewall da Infobip opera no nível da rede, protegendo operadoras móveis e seus assinantes. A solução se conecta a uma base de dados continuamente atualizada de números e URLs maliciosos, utiliza machine learning para identificar ameaças de forma proativa e oferece respostas automatizadas a incidentes detectados, incluindo análise de reputação de MSISDN e detecção de SIM boxes.
Em implementações em produção, o firewall demonstrou uma taxa de falsos positivos inferior a 0,1%, garantindo alta precisão sem comprometer o tráfego legítimo.
Além disso, o SMS Firewall da Infobip foi o primeiro da indústria a identificar um tipo de fraude até então desconhecido, que se espalhava globalmente. A solução detectou um padrão incomum de tráfego que permitia contornar cobranças internacionais de mensagens por meio de um aplicativo de terceiros. Após a identificação da ameaça, as operadoras foram notificadas e o firewall foi atualizado para bloquear automaticamente esse comportamento, protegendo as redes antes que o golpe ganhasse escala.
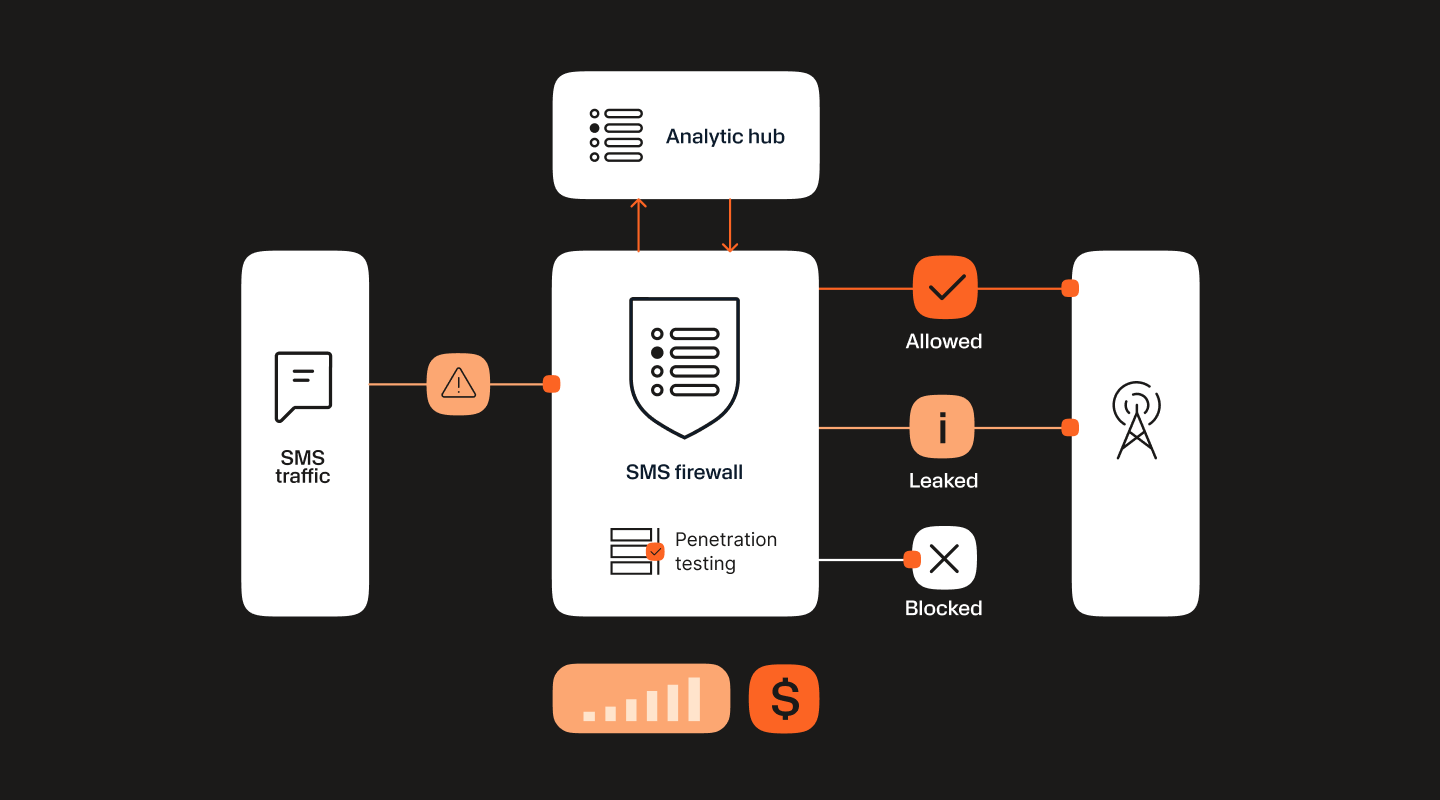
Insight do Relatório de Fraude e Segurança da Infobip: O volume de tráfego bloqueado por firewalls de SMS cresceu 27% em 2025 na comparação com o ano anterior. Esse aumento reflete a expansão contínua de tráfego fraudulento e não autorizado nas redes de operadoras móveis, incluindo atividades de SMS por rotas cinzentas (grey routes) que contornam os canais oficiais de cobrança, tráfego artificialmente inflado em fluxos de OTP e campanhas de spam e phishing cada vez mais sofisticadas.
Além do SMS Firewall, a Infobip também oferece o Infobip Signals, uma solução desenvolvida para identificar e bloquear fraudes, especialmente em fluxos de autenticação por OTP. A solução combina diferentes métodos para detectar comportamentos suspeitos em tempo real. Ela monitora padrões anormais de tráfego, utiliza análise de dados para avaliar níveis de risco e aplica machine learning para interromper atividades fraudulentas antes que elas gerem custos ou prejudiquem a experiência do usuário.
Confira no vídeo abaixo uma visão geral de como o Infobip Signals funciona:
A varejista de moda britânica Next implementou o Infobip Signals para proteger seus fluxos de autenticação por SMS em grande escala. Como resultado, aproximadamente 175 mil mensagens artificiais foram bloqueadas por mês, sem qualquer impacto nas comunicações legítimas com os clientes.
O futuro da prevenção de fraudes por SMS
A trajetória das fraudes por SMS em 2026 pode ser resumida em três tendências principais: menos perdas financeiras, ataques mais sofisticados e mecanismos de prevenção cada vez mais avançados. As perdas totais estão diminuindo não porque os ataques deixaram de acontecer, mas porque as ferramentas de detecção, os padrões da indústria e as regulamentações estão começando a acompanhar a evolução dos fraudadores.
A detecção baseada em IA está se tornando o padrão. Da mesma forma que os criminosos utilizam inteligência artificial para personalizar campanhas de smishing em larga escala, empresas de segurança e operadoras móveis estão adotando IA para detecção de anomalias em tempo real, análise comportamental e identificação de padrões suspeitos de tráfego.
A disputa tecnológica se intensifica dos dois lados, mas as soluções atuais de detecção, incluindo firewalls de SMS para operadoras e plataformas de monitoramento para empresas, já são capazes de identificar fraudes que passariam despercebidas há poucos anos.
Os dados da plataforma da Infobip mostram um crescimento de 71% na detecção de fraudes baseada em IA em 2025. Dentro desse cenário, a funcionalidade de detecção de imagens cresceu 628% em apenas um ano, enquanto a detecção de texto avançou 59%, refletindo a necessidade de combater ataques cada vez mais sofisticados.
Métodos de autenticação alternativos e complementares estão se tornando o novo padrão. Embora o OTP via SMS continue sendo amplamente utilizado e adequado para grande parte dos casos de uso voltados ao consumidor, as empresas precisam avaliar cuidadosamente seu papel dentro da estratégia de autenticação. Organizações como o NIST e outros órgãos de referência em segurança vêm reduzindo, há anos, as recomendações para o uso exclusivo de OTP por SMS em aplicações de alta segurança, principalmente devido aos riscos associados a SIM swapping e smishing. Em 2026, essa mudança se acelera. Alternativas resistentes a phishing, como passkeys baseadas em FIDO2, chaves físicas de segurança e aplicativos autenticadores, estão se consolidando como padrão para acessos privilegiados e transações de alto valor.
A colaboração entre os setores está fortalecendo as defesas. A proteção contra fraudes deixou de ser uma responsabilidade isolada. Organizações como o GSMA Fraud and Security Group (FASG), o i3Forum e reguladores nacionais de telecomunicações vêm ampliando iniciativas de compartilhamento de inteligência, definição de padrões para firewalls de SMS e inspeção de conteúdo em nível de operadora. Um exemplo é a legislação polonesa de combate a abusos em comunicações eletrônicas, que exige que operadoras bloqueiem tentativas de smishing e falsificação de identificadores de remetente. A tendência é que outros mercados sigam caminhos semelhantes.
A prevenção está deixando de ser reativa. Empresas e operadoras mais preparadas já não tratam a prevenção de fraudes como um exercício anual de conformidade. Em vez disso, adotam uma abordagem contínua baseada em múltiplas camadas de proteção, monitoramento em tempo real, conscientização de equipes e colaboração com o ecossistema. Nesse contexto, a capacidade de antecipar riscos se torna tão importante quanto responder a incidentes.
O que o Relatório de Fraudes e Segurança 2026 revela sobre as ameaças atuais?
- O tráfego malicioso continua crescendo. Em 2025, o volume de mensagens nocivas aumentou significativamente, com o phishing permanecendo como a principal categoria bloqueada e a detecção baseada em IA assumindo um papel cada vez mais relevante na estratégia de defesa.
- Os firewalls fazem muito mais do que bloquear mensagens. As soluções de firewall continuaram protegendo redes móveis contra rotas cinzentas, fraudes com SIM box, spam e tráfego não autorizado, ao mesmo tempo em que ajudaram operadoras a recuperar receitas perdidas para atividades fraudulentas.
- O Infobip Signals identifica fraudes em OTP com mais antecedência. A solução detectou comportamentos suspeitos em fluxos de autenticação em tempo real, permitindo que empresas interrompessem tráfego artificialmente inflado antes que ele impactasse sistemas operacionais ou gerasse custos adicionais.
- As Network APIs adicionam uma camada extra de confiança. Recursos como SIM Swap Detection e Number Verification forneceram sinais adicionais para identificar sessões potencialmente fraudulentas antes mesmo do envio de um OTP.
- A autenticação está evoluindo além do SMS. O Infobip Authenticate ampliou a entrega de códigos OTP para canais como Voz, WhatsApp, RCS, Viber, Kakao e Zalo, oferecendo mais flexibilidade para a criação de jornadas de autenticação resilientes e multicanal.
- A regulamentação está acelerando a transformação. Mercados como Emirados Árabes Unidos e Filipinas já estão incentivando instituições financeiras a reduzirem a dependência exclusiva de OTPs via SMS e adotarem métodos de autenticação mais robustos e diversificados.
Perguntas frequentes sobre fraudes por SMS
Fraude por SMS é qualquer uso indevido do canal para enganar pessoas ou organizações com o objetivo de obter ganhos financeiros ou outras vantagens. Ela inclui ataques voltados ao consumidor, como smishing (phishing por SMS) e spoofing, além de fraudes direcionadas às empresas, como SMS pumping, rotas cinzentas (grey routes) e SMS trashing. Os fraudadores exploram o SMS porque ele continua sendo um dos canais de comunicação mais universais, com altas taxas de entrega e abertura, além de transmitir uma sensação natural de legitimidade aos destinatários.
Os tipos mais comuns incluem o smishing, que utiliza mensagens fraudulentas para roubar credenciais, dados pessoais ou induzir o usuário a instalar softwares maliciosos; o SMS Pumping ou Artificially Inflated Traffic (AIT), que emprega bots para gerar grandes volumes de solicitações de OTP e causar prejuízos financeiros às empresas; o SMS Spoofing, que falsifica o identificador do remetente para se passar por marcas ou instituições confiáveis; o SIM Swapping, que transfere fraudulentamente um número de telefone para outro chip com o objetivo de interceptar códigos de autenticação; e as rotas cinzentas (grey routes), que desviam tráfego A2P para canais não autorizados e de menor custo.
Os sinais mais claros incluem um aumento repentino no volume de SMS enviados sem crescimento correspondente na base de usuários ou nas conversões, taxas de utilização de OTP abaixo do esperado, concentração incomum de tráfego em determinados códigos de país e picos de solicitações fora dos horários habituais de operação. Em muitos casos, as empresas só percebem o problema quando identificam um aumento inesperado nos custos de mensageria, momento em que o prejuízo já foi acumulado.
O smishing é um ataque de engenharia social no qual uma mensagem SMS fraudulenta induz a vítima a compartilhar informações, clicar em links maliciosos ou realizar alguma ação indevida. Já o spoofing é uma técnica frequentemente utilizada para tornar esse golpe mais convincente, alterando o identificador do remetente para que a mensagem pareça ter sido enviada por uma marca ou instituição legítima. Em outras palavras, o spoofing é a ferramenta; o smishing é o ataque. Nem todo caso de spoofing é utilizado para fraude, assim como nem todo ataque de smishing depende de spoofing para funcionar.
As perdas globais relacionadas a fraudes por SMS devem atingir US$ 71 bilhões em 2026. Para empresas individuais, os impactos financeiros variam conforme o tipo e a duração do ataque. No caso do SMS Pumping, por exemplo, os prejuízos podem variar de milhares a milhões de dólares, dependendo da escala da fraude e da rapidez com que ela é detectada. Na maioria dos casos, o problema só é percebido quando surgem cobranças inesperadas na fatura de SMS.
A Infobip oferece duas camadas complementares de proteção. O SMS Firewall, voltado para operadoras de telecomunicações, identifica e bloqueia tráfego fraudulento diretamente na rede. Já o Infobip Signals foi desenvolvido para empresas e monitora padrões de tráfego OTP em tempo real, detectando tentativas de SMS Pumping e Artificially Inflated Traffic (AIT), bloqueando atividades suspeitas antes que gerem cobranças indevidas e fornecendo alertas para equipes operacionais e financeiras.